NIS-2-Richtlinie: Pflichten, Umsetzung und Beratung für KMU
Alles, was die Geschäftsleitung eines KMU zur NIS-2-Richtlinie wissen muss — Betroffenheit nach § 28 BSIG, die 10 Mindestpflichten nach Art. 21 NIS-2, persönliche Haftung der Geschäftsführung, Incident Response und Audit-Vorbereitung. Plus 26 vertiefende Artikel und unsere Beratung aus Münster.
Aktualisiert am: 29.09.2026
Vertrauenswürdig: ISO 27001 Lead Auditor + Lead Implementer · ISACA CISM · 25+ Jahre IT · 8+ Jahre GRC · Standort Münster · NIS-2-Mandate in DACH
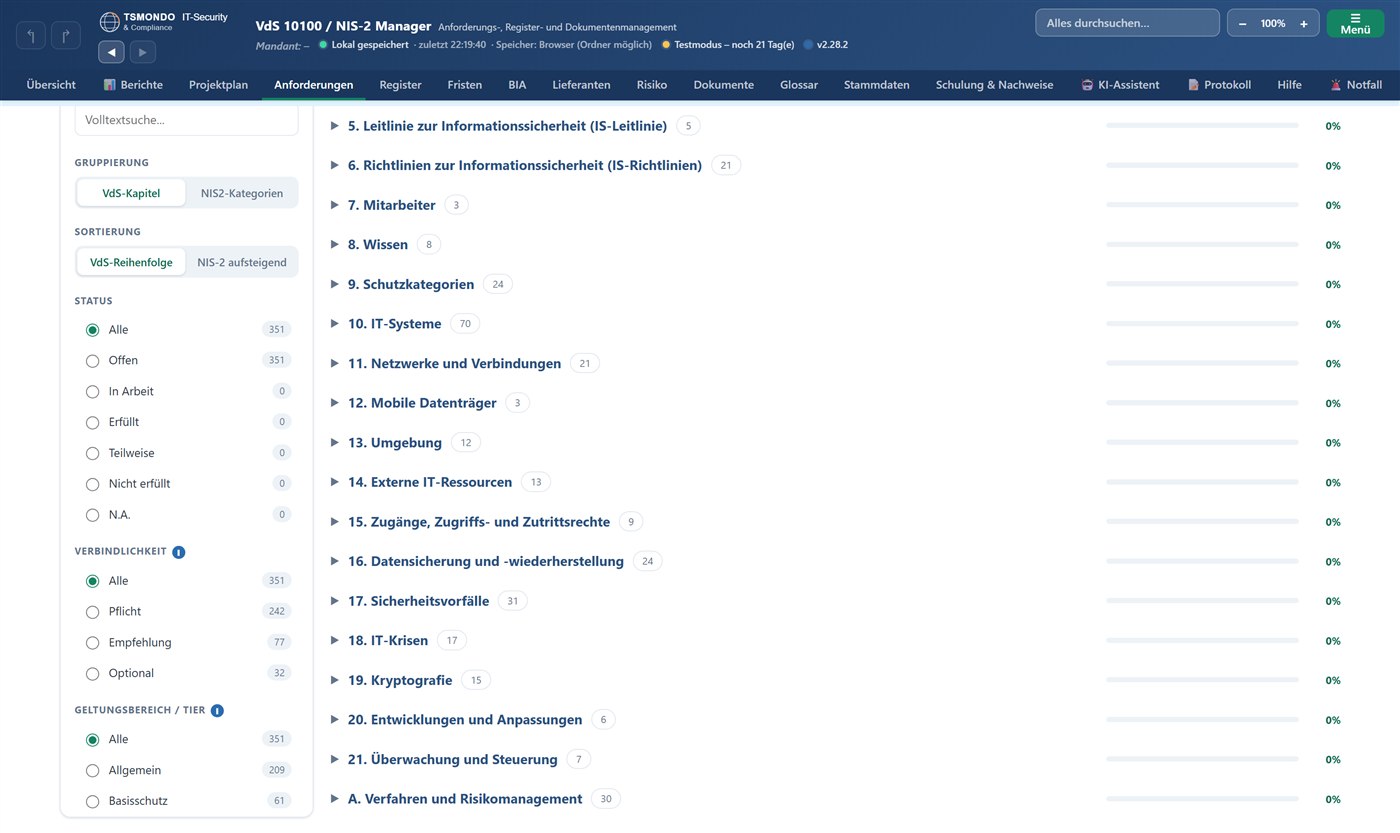
Das Wichtigste in 5 Sätzen
- Was: Die NIS-2-Richtlinie (umgesetzt im BSIG) verpflichtet zu einem Cybersicherheits-Risikomanagement nach § 30 BSIG (Art. 21 NIS-2) und zu Meldepflichten nach § 32 BSIG (Art. 23 NIS-2).
- Wer: Besonders wichtige und wichtige Einrichtungen in 18 Sektoren — rund 29.500 deutsche Unternehmen. Der Anwendungsbereich beginnt bei den wichtigen Einrichtungen ab 50 Mitarbeitern oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme; für besonders wichtige Einrichtungen liegt die Schwelle bei 250 Mitarbeitern oder mehr als 50 Mio. Euro Jahresumsatz und mehr als 43 Mio. Euro Bilanzsumme.
- Wann: In Kraft seit dem 6. Dezember 2025, ohne Übergangsfrist. Registrierungsfrist beim BSI war der 6. März 2026 — Nachregistrierung ist möglich, aber jeder Tag zählt.
- Wie viel Schmerz: Bußgeld bei schwersten Verstößen bis zu 10 Mio. Euro (bei mehr als 500 Mio. Euro Gesamtumsatz bis zu 2 % des weltweiten Jahresumsatzes), persönliche Haftung der Geschäftsleitung nach § 38 BSIG.
- Wie wir helfen: Reifegrad-Erstanalyse ab 499 € pauschal, NIS-2-GF-Schulung für die Geschäftsleitung, laufende Begleitung als externer ISB/CISO ab 150 €/Monat.
Was ist die NIS-2-Richtlinie?
Die NIS-2-Richtlinie (Richtlinie (EU) 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union) ist die zweite Generation der europäischen Cybersicherheits-Rahmenrichtlinie. Sie ersetzt die NIS-1-Richtlinie von 2016, erweitert deren Anwendungsbereich deutlich und definiert einheitliche Mindestpflichten für Cybersicherheits-Risikomanagement, Meldepflichten und Aufsichtsmaßnahmen für rund 160.000 Einrichtungen in der EU.
In Deutschland wird NIS-2 durch das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) umgesetzt, das eine grundlegende Überarbeitung des BSI-Gesetzes (BSIG) bedeutet. Es ist seit dem 6. Dezember 2025 in Kraft und gilt ohne Übergangsfrist. Aufsichtsbehörde ist das Bundesamt für Sicherheit in der Informationstechnik (BSI). Die Geschäftsleitung ist nach § 38 BSIG persönlich für die Umsetzung verantwortlich — diese Pflicht ist nicht delegierbar.
Drei Pfeiler von NIS-2: verpflichtendes Risikomanagement nach Art. 21, dreistufige Meldepflicht nach Art. 23 (24 h / 72 h / 1 Monat) und persönliche Verantwortung der Geschäftsleitung nach Art. 20 / § 38 BSIG. Wer diese drei Säulen sauber dokumentiert, hat NIS-2 zu rund 80 % erfüllt.
Wer ist von NIS-2 betroffen?
NIS-2 unterscheidet zwei Kategorien — besonders wichtige Einrichtungen (EU: wesentliche, Essential Entities) und wichtige Einrichtungen (Important Entities). Die Einstufung folgt § 28 BSIG und richtet sich nach Sektor, Größe und Schadenspotenzial.
Größen-Schwellenwert: ab 50 Mitarbeitern oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme. Unterhalb dieser Schwellen sind unter anderem Betreiber kritischer Anlagen sowie DNS-Diensteanbieter, TLD-Name-Registries und Vertrauensdiensteanbieter erfasst. Für öffentliche Telekommunikationsanbieter, Betreiber von Energienetzen und -anlagen nach §§ 5c bis 5e EnWG, Finanzunternehmen unter DORA und die Telematikinfrastruktur gelten die §§ 30, 32 und 38 BSIG unter anderem nicht; hier greifen Fachregeln, die Registrierung nach § 33 BSIG bleibt.
Die 18 NIS-2-Sektoren:
Faustregel für KMU: Ab 50 Mitarbeitern (oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme), Tätigkeit in einem der 18 Sektoren — dann ist eine formale Betroffenheitsanalyse Pflicht. Auch wenn Sie nicht selbst betroffen sind, kann Ihr Großkunde Sie als Lieferant zur Umsetzung verpflichten (Supply-Chain-Klausel, Art. 21 Abs. 2 lit. d).
Die 10 NIS-2-Mindestpflichten nach Art. 21
Art. 21 Abs. 2 NIS-2 verlangt geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen. Das BSI hat die Anforderungen in zehn klar abgegrenzte Bereiche überführt:
- Risikomanagement-Konzept — Asset-Inventar, methodische Risikoanalyse, Behandlung mit Wirksamkeitsmessung.
- Bewältigung von Sicherheitsvorfällen — Incident-Response-Plan mit definierten Rollen, Eskalationspfaden und Forensik.
- Aufrechterhaltung des Betriebs — Business Continuity Management, Backup-Strategie nach 3-2-1-Regel, Wiederherstellungstests.
- Sicherheit der Lieferkette — Lieferanten-Bewertung, AVV, Sicherheitsanforderungen vertraglich verankert.
- Sicherheit bei Beschaffung und Entwicklung — Secure-by-Design, Patch-Management, Schwachstellen-Behandlung.
- Wirksamkeit der Cybersicherheits-Maßnahmen — KPI-System, Audits, kontinuierliche Verbesserung.
- Cyber-Hygiene und Schulungen — jährliche Mitarbeiter-Awareness, Geschäftsleitungs-Schulung nach § 38 Abs. 3 BSIG (Art. 20 NIS-2).
- Kryptografie und Verschlüsselung — Verschlüsselung at-rest und in-transit, Schlüsselmanagement, kryptografische Vorgaben.
- Personalsicherheit, Zugriffskontrolle, Asset-Management — Berechtigungs-Konzept nach Least-Privilege, MFA, sichere Onboarding-/Offboarding-Prozesse.
- Sichere Kommunikation und Notfall-Kommunikation — gehärtete Kollaborations-Tools, alternative Kommunikationskanäle, sichere VoIP/Video.
Diese zehn Bereiche bilden den Maßnahmenrahmen jeder NIS-2-Umsetzung. Die Vertiefungsartikel in den nächsten Sektionen beleuchten die anspruchsvollsten Bereiche im Detail.
Die Begriffe hinter diesen Pflichten — besonders wichtige Einrichtung, wichtige Einrichtung, Lieferkettensicherheit — habe ich im Glossar zu NIS2, ISO 27001 und Compliance jeweils in einem Satz definiert.
Cluster 1 — Grundlagen, Betroffenheit und Enforcement
Was sagt das NIS-2-Umsetzungsgesetz, wer muss sich registrieren, was passiert bei einer BSI-Prüfung, und wie reagieren Sie, wenn die Registrierungsfrist verpasst wurde. Die fünf Pflicht-Artikel zum Einstieg.
NIS-2 seit Dezember 2025: Was KMU jetzt tun müssen
Das NIS-2-Umsetzungsgesetz gilt ohne Übergangsfrist. Die wichtigsten Pflichten kompakt zusammengefasst und in einen umsetzbaren Plan überführt.
Weiterlesen →NIS-2-Registrierungspflicht 2026: KMU-Guide
Nur 11.500 von 29.500 betroffenen Unternehmen waren bis 6. März 2026 registriert. Welche Konsequenzen drohen — und wie Sie sauber nachregistrieren.
Weiterlesen →NIS-2-Registrierung verpasst? Was KMU tun
Die Frist ist gefallen, der Druck ist da. Wie Sie das Versäumnis dokumentiert nachholen und Bußgeldrisiken minimieren.
Weiterlesen →NIS-2: BSI-Prüfungen und Bußgelder 2026
Das BSI hat die aktive Durchsetzung gestartet. Was bei einer Prüfung verlangt wird — und welche Dokumente am ersten Tag bereitliegen müssen.
Weiterlesen →Cyber-Resilienz KMU 2026: NIS-2-Pflichten
Jedes vierte KMU wurde 2026 trotz Schutzmaßnahmen erfolgreich angegriffen. Warum klassische IT-Sicherheit nicht reicht — und wie NIS-2-Resilienz aussieht.
Weiterlesen →Cluster 2 — Geschäftsführerhaftung nach § 38 BSIG
Mit NIS-2 wird Cybersicherheit zur Chef-Pflicht. § 38 BSIG verpflichtet die Geschäftsleitung, die Risikomanagementmaßnahmen umzusetzen, ihre Umsetzung zu überwachen und sich regelmäßig zu schulen. Verstöße können persönliche Haftung auslösen.
NIS-2 GF-Haftung: persönliche Haftung bei Angriff
Welche Pflichten § 38 BSIG der Geschäftsleitung auferlegt, welche Bußgelder drohen — und wie sich KMU-Führungskräfte rechtssicher absichern.
Weiterlesen →NIS-2-Haftung GF: § 38 BSIG erklärt 2026
Was § 38 BSIG im Detail bedeutet, welche Pflichten nicht delegierbar sind und wie Sie Ihr persönliches Haftungsrisiko methodisch reduzieren.
Weiterlesen →Praxis-Tipp: Externer CISO/ISB als Schutz
Ein externer Informationssicherheitsbeauftragter dokumentiert die nicht-delegierbaren Pflichten der Geschäftsleitung prüfsicher — ab 150 €/Monat.
Zur Leistung →Praxis-Tipp: NIS-2-GF-Schulungsprogramm
Geschäftsführer-Schulung nach § 38 Abs. 3 BSIG — ab 49 € je Unternehmen (bis zu 5 Teilnehmer), mit Teilnahmenachweis für das Audit-Archiv.
Zum Programm →Cluster 3 — Mindestpflichten und technische Umsetzung
Die technischen Schwergewichte aus Art. 21 NIS-2 — MFA, Schwachstellenscan, Zero Trust, Cloud-Härtung, ISMS und Supply-Chain. Sechs Vertiefungsartikel zum Umsetzungs-Schwerpunkt.
MFA-Pflicht nach NIS-2: Umsetzung für KMU
Welche Verfahren das BSI akzeptiert, warum SMS-OTP ausgedient hat — und wie Sie MFA in fünf strukturierten Schritten ausrollen.
Weiterlesen →Schwachstellenscan-Pflicht: NIS-2 + BSI 2026
Regelmäßige Schwachstellenscans und Penetrationstests werden gesetzliche Pflicht. Was das BSI verlangt — und welche Nachweise im Audit zählen.
Weiterlesen →Zero Trust für KMU: Cloud-Security 2026
Der klassische Perimeter ist tot. Wie Sie Zero Trust pragmatisch in einem KMU einführen — und warum NIS-2 die Architektur indirekt fordert.
Weiterlesen →Microsoft 365: Cloud-Härtung für KMU
80 % aller Ransomware-Vorfälle nutzen schlecht konfiguriertes M365. Konkrete Härtungs-Maßnahmen für Exchange Online, Entra ID und SharePoint.
Weiterlesen →ISO 27001 + NIS-2: ISMS für doppelte Compliance
ISO 27001:2022 und NIS-2 überschneiden sich zu über 80 %. Wie KMU mit einem ISMS gleichzeitig beide Welten abdecken und Geldbußen vermeiden.
Weiterlesen →Supply-Chain-Security NIS-2: Lieferanten KMU
Welche Nachweise das BSI für die Lieferketten-Sicherheit verlangt — und wie Sie Lieferanten strukturiert bewerten. Mit Praxis-Checkliste.
Weiterlesen →Cluster 4 — Incident Response und Meldepflichten
NIS-2 verlangt eine dreistufige Meldung: 24 Stunden Frühwarnung, 72 Stunden Vorfallmeldung, ein Monat Abschlussbericht. Wer im Ernstfall nicht vorbereitet ist, riskiert Bußgeld plus Reputationsschaden. Vier Artikel zur sauberen Vorbereitung.
Incident Response nach NIS-2: Notfallplan KMU
Welche Bausteine ein NIS-2-konformer Notfallplan braucht — und wie Sie die 24-Stunden-Frühwarnung organisatorisch abbilden.
Weiterlesen →Incident-Response-Plan KMU: NIS-2-Meldepflichten
Die sechs Phasen der Vorfallbehandlung im Detail, kombiniert mit den NIS-2-Fristen (24 h / 72 h / 1 Monat). Inklusive Praxis-Checkliste.
Weiterlesen →Incident-Response-Plan KMU: NIS-2-konform 2026
So bauen Sie einen Plan, der BSI-Fristen einhält, Schäden minimiert und nachweisbar trainiert ist. Mit Beispiel-Eskalationsmatrix.
Weiterlesen →NIS-2-Meldepflichten: Reaktion auf Vorfall
Fristen, Ablauf und konkrete Checkliste für die BSI-Meldung — damit Sie im Ernstfall ruhig und richtig handeln.
Weiterlesen →Cluster 5 — Bedrohungslage und Compliance-Umfeld
NIS-2 entsteht aus einer realen Bedrohungslage: Ransomware, KI-gestützte Angriffe, malware-freie Identitätsdiebstähle. Dazu kommen verwandte Compliance-Regime wie DSGVO, EU AI Act und die Cyber-Versicherungs-Anforderungen. Acht Artikel zum Kontext.
Ransomware 2026: KMU zahlen am meisten
80 % aller Cyberangriffe treffen KMU, Ransomware stieg 2026 um 25 %. Was Geschäftsführer jetzt über Schutz, Backups und Incident Response wissen müssen.
Weiterlesen →KI-Phishing 2026: Schulungen allein reichen nicht
97 % der Unternehmen waren Phishing-Opfer. KI erstellt heute personalisierte Mails in Sekunden — wie Sie die richtige Verteidigungstiefe einziehen.
Weiterlesen →KI-Cyberangriffe 2026: Abwehr für KMU
Künstliche Intelligenz verändert die Bedrohungslage grundlegend. Wie KI-gestützte Angriffe funktionieren und welche Gegenmaßnahmen sich bewähren.
Weiterlesen →Malware-freie Angriffe 2026: Identity-Security
82 % aller Angriffe kommen ohne Malware aus. Identitätsdiebstahl, Living-off-the-Land und KI-Phishing umgehen klassische Virenscanner.
Weiterlesen →Shadow IT + KI-Tools: Risiken für KMU 2026
Mitarbeiter nutzen ChatGPT, Copilot und Co. ohne IT-Freigabe. Warum Shadow IT unter NIS-2 zum Compliance-Problem wird — und wie Sie reagieren.
Weiterlesen →DSGVO-Bußgelder 2026: Compliance wird teuer
DSGVO-Bußgelder steigen weiter. Welche Verstöße am häufigsten bestraft werden und wie Sie Ihr Unternehmen wirksam schützen.
Weiterlesen →Cyber-Versicherung KMU 2026: Nachweispflicht
Cyber-Versicherer fordern 2026 strenge IT-Sicherheitsnachweise. Welche Maßnahmen Sie umsetzen müssen, um versicherbar zu bleiben.
Weiterlesen →EU AI Act ab August 2026: Pflichten + Cyber-Lücke
Ab August 2026 greifen die EU-AI-Act-Transparenzpflichten. KI-Systeme klassifizieren, Deepfakes kennzeichnen, Cyber-Lücken schließen.
Weiterlesen →Vorgehensmodell TSMONDO — vier Phasen zur NIS-2-Compliance
So gehen wir vor, wenn ein KMU uns mit der NIS-2-Umsetzung beauftragt — von der Reifegrad-Erstanalyse bis zur laufenden Betreuung.
Reifegrad-Erstanalyse
5–7 Werktage · 499 € pauschal. Betroffenheits-Check nach § 28 BSIG, GAP-Analyse gegen die 10 Mindestpflichten, Risiko-Heatmap, Quick-Wins für die ersten 30 Tage.
Roadmap und Geschäftsleitungs-Beschluss
2–4 Wochen. Priorisierter Maßnahmenplan mit Budget, Verantwortlichkeiten und Audit-Meilensteinen. Vorstellung und Freigabe in der Geschäftsleitung — § 38-BSIG-konform protokolliert.
Umsetzungs-Begleitung
3–12 Monate. Operative Steuerung: MFA-Rollout, Incident-Response-Plan, Schwachstellen-Management, Lieferanten-Audit, Schulungen, monatliches Reporting an die Geschäftsleitung.
Laufende Betreuung als externer ISB
Ab Monat 4 dauerhaft. ISMS-Pflege, Geschäftsleitungs-Reporting, Audit-Begleitung, Reaktion auf neue Anforderungen — alles nachvollziehbar dokumentiert.
Drei Einstiege in die NIS-2-Compliance — passend zu Ihrem Reifegrad
Sie stehen am Anfang? In der Mitte? Oder kurz vor dem Audit? Wir haben für jede Phase einen passenden Einstieg mit klarem Festpreis.
NIS-2-Reifegrad-Erstanalyse
Betroffenheits-Check, GAP-Analyse, Quick-Wins. Bericht in 5–7 Werktagen — inklusive Geschäftsleitungs-Briefing.
Erstanalyse buchen → Schulung · ab 49 € je UnternehmenNIS-2-GF-Schulungsprogramm
Schulung für Geschäftsleitung (§ 38 Abs. 3 BSIG) und Schlüsselrollen — mit Teilnahmenachweis für das Audit-Archiv.
Zum Programm → Mandat · ab 150 €/MonatExterner ISB / CISO
Laufende Verantwortung als externer Informationssicherheitsbeauftragter — § 38-BSIG-konform, ohne Festanstellung.
Zur Leistung →Häufige Fragen zur NIS-2-Richtlinie
Was ist die NIS-2-Richtlinie und seit wann gilt sie in Deutschland?
Die NIS-2-Richtlinie (EU 2022/2555) ist die europäische Cybersicherheits-Rahmenrichtlinie. In Deutschland wird sie durch das NIS-2-Umsetzungsgesetz (BSIG-Neufassung) umgesetzt, das seit dem 6. Dezember 2025 in Kraft ist und ohne Übergangsfrist gilt. Betroffene Einrichtungen müssen ein Cybersicherheits-Risikomanagement nach § 30 BSIG (Art. 21 NIS-2) betreiben, Meldepflichten nach § 32 BSIG (Art. 23 NIS-2) erfüllen und sich beim BSI registrieren.
Wer ist in Deutschland NIS-2-pflichtig?
Pflichtig sind besonders wichtige (EU-Terminologie: wesentliche) und wichtige Einrichtungen gemäß § 28 BSIG. Faustregel: ab 50 Mitarbeitern oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme in einem der 18 Sektoren — darunter Energie, Gesundheit, Verkehr, Banken, Trinkwasser, Maschinenbau, IT-Dienstleister und Cloud-Provider. Etwa 29.500 Unternehmen in Deutschland sind betroffen, davon waren zur Frist am 6. März 2026 nur rund 11.500 registriert.
Welche Mindestpflichten gelten nach NIS-2?
Art. 21 NIS-2 nennt zehn Bereiche, in Deutschland umgesetzt in § 30 Abs. 2 BSIG: Risikomanagement-Konzept, Incident-Behandlung, Business-Continuity & Backup, Lieferketten-Sicherheit, sichere Beschaffung & Entwicklung, Wirksamkeits-Bewertung, Cyber-Hygiene & Schulung, Kryptografie, Personalsicherheit & Zugriffskontrolle (inkl. MFA) und sichere Kommunikation. Die Maßnahmen müssen risikobasiert und nachweisbar dokumentiert sein.
Welche Meldefristen gelten bei einem Sicherheitsvorfall?
NIS-2 verlangt eine dreistufige Meldung an das BSI: Frühwarnung innerhalb von 24 Stunden, Vorfallmeldung innerhalb von 72 Stunden und Abschlussmeldung spätestens einen Monat nach der Meldung. Schwerste Verstöße können bei besonders wichtigen Einrichtungen mit Bußgeldern bis zu 10 Mio. Euro geahndet werden, bei mehr als 500 Mio. Euro Gesamtumsatz mit bis zu 2 % des weltweiten Jahresumsatzes (wichtige Einrichtungen: bis zu 7 Mio. Euro beziehungsweise 1,4 %).
Haftet der Geschäftsführer persönlich nach NIS-2?
Ja. § 38 BSIG verpflichtet die Geschäftsleitung besonders wichtiger und wichtiger Einrichtungen, die Risikomanagementmaßnahmen umzusetzen, ihre Umsetzung zu überwachen und sich regelmäßig zu schulen. Diese Pflichten sind nicht delegierbar. Verstöße können persönliche Haftung auslösen. Mehr dazu in unseren Cluster-2-Artikeln.
Ist Multi-Faktor-Authentifizierung (MFA) Pflicht?
Ja, MFA ist faktisch Pflicht. Art. 21 Abs. 2 lit. j NIS-2 verlangt risikobasierte Multi-Faktor-Authentifizierung für privilegierte Zugänge, Remote-Zugriffe und kritische Anwendungen. Das BSI erwartet phishing-resistente Verfahren — bevorzugt FIDO2-Hardware-Token, mindestens Authenticator-Apps. SMS-OTP gilt nicht mehr als ausreichend. Vertiefung im MFA-Pflicht-Artikel.
Müssen KMU Schwachstellenscans und Penetrationstests durchführen?
Schwachstellenmanagement gehört nach § 30 Abs. 2 Nr. 5 BSIG zu den Pflichtmaßnahmen, Nr. 6 verlangt Konzepte und Verfahren zur Bewertung der Wirksamkeit (Art. 21 NIS-2). Eine feste Häufigkeit nennt § 30 BSIG nicht. Wir empfehlen mindestens quartalsweise Schwachstellenscans, eine kontinuierliche Vulnerability-Management-Pipeline und einen Penetrationstest mindestens einmal jährlich oder vor wesentlichen Architekturänderungen.
Was passiert bei einer BSI-Prüfung?
Das BSI fordert in der Regel Risikoanalyse, ISMS-Dokumentation, Maßnahmenkatalog, Incident-Response-Plan, Schulungsnachweise und das letzte Geschäftsleitungs-Reporting an. Bei besonders wichtigen Einrichtungen sind Vor-Ort-Prüfungen und Audit-Anforderungen vorgesehen. Wer die Registrierung verpasst hat, sollte vor der Prüfung handeln — die Erstregistrierung ist nachholbar, das BSI honoriert proaktives Vorgehen.
Wie hilft TSMONDO bei der NIS-2-Umsetzung?
Wir bieten drei Einstiege: die NIS-2-Reifegrad-Erstanalyse (499 € pauschal, Bericht in 5–7 Werktagen), das NIS-2-GF-Schulungsprogramm (ab 49 € je Unternehmen) und die laufende Begleitung als externer ISB/CISO ab 150 €/Monat. Jede Maßnahme wird nachvollziehbar dokumentiert.
Was kostet eine NIS-2-Umsetzung typischerweise?
Für KMU mit 50–250 Mitarbeitern liegt der einmalige Projektaufwand erfahrungsgemäß zwischen 15.000 und 60.000 Euro über 6 bis 12 Monate, dazu kommt der laufende ISMS-Betrieb. Die Reifegrad-Erstanalyse zeigt nach 5–7 Werktagen einen Festpreis-Korridor für Ihr Unternehmen — abhängig von Bestand, Standorten und IT-Architektur.
Verwandte Leistungen, Software und Profil
NIS-2-Pflicht trifft Sie? Sprechen Sie mit uns.
Wir prüfen Ihre Betroffenheit nach § 28 BSIG, analysieren Ihren ISMS-Reifegrad und zeigen Ihnen einen klaren Weg zur NIS-2-Compliance — mit Festpreis-Erstanalyse und transparenten Folgekosten. Das Erstgespräch ist kostenfrei und unverbindlich.
TSMONDO GmbH · Zum Erlenbusch 41c · 48167 Münster · info@tsmondo.de
Unternehmen aus Verlag, Digital, Industrie und Infrastruktur vertrauen TSMONDO
Marken: Landlust · top agrar
 Traktorpool
Marken: Rimondo · Traktorpool
Maschinenbau · Hochdrucktechnik
Kritische Infrastruktur · Mobilfunk
Vertrauen & Nachweise
Sicherheit, Herkunft und Datenhoheit – dokumentiert, prüfbar, nachlesbar.
Vorbereitet auf den EU Cyber Resilience Act. SBOM, Vulnerability-Handling und Meldeprozess dokumentiert.
Keine Cloud, kein Server, keine Telemetrie. Ihre Daten verlassen Ihren Rechner nicht.
Entwickelt und gepflegt in Münster. Deutscher Support, deutsche Rechnungsstellung.
27001
Anforderungen orientieren sich an ISO/IEC 27001. (Produkt-Zertifizierung nicht enthalten.)
Persönliche Qualifikationen · Thorsten Schmitz-Hübsch
TÜV-Qualifikation
Zertifikats-ID wird ergänzt
Ausstellung: PTC IT
TSMONDO GmbH
Details in security.txt · Reporting an security@tsmondo.de