Schritt 1
Erstgespräch (30 min)
Branche, Größe, Status quo und Schmerzpunkte. Hier klären wir Ihre NIS-2-Betroffenheit, die Sektor-Einordnung nach den Anlagen 1 und 2 des BSIG sowie Ihren Reifegrad in der Selbsteinschätzung.
Persönliche Haftung der Geschäftsführung. Meldepflichten in 24 und 72 Stunden. Bußgelder bis 7 bzw. 10 Mio. €. Mit einem strukturierten Reifegrad-Check wissen Sie in 5–7 Werktagen, wo Sie stehen — und welche drei Maßnahmen Sie zuerst angehen.
Vier klar getrennte Schritte, jeder mit einem definierten Ergebnis. Keine Beratungs-Floskeln, keine Slide-Wüste — Sie bekommen eine belastbare Grundlage für die Entscheidung, wo Sie zuerst investieren.
Branche, Größe, Status quo und Schmerzpunkte. Hier klären wir Ihre NIS-2-Betroffenheit, die Sektor-Einordnung nach den Anlagen 1 und 2 des BSIG sowie Ihren Reifegrad in der Selbsteinschätzung.
Pflichtmaßnahmen Art. 21 NIS-2, Governance, Meldeprozesse, BCM-Reife, Lieferketten-Sicherheit. Ich werte Ihre Antworten strukturiert aus und gleiche sie mit ISO 27001:2022 und BSI IT-Grundschutz ab.
Ampel-Bewertung pro Maßnahmenbereich, klare Top-3-Prioritäten, geschätzter Aufwand in Personentagen und grober Kostenrahmen. PDF, vertraulich, ausschließlich für Sie.
Wir gehen den Bericht gemeinsam durch — typischerweise mit Geschäftsführung und IT-Leitung im Raum. Fragen, Konkretisierungen, nächste Schritte. Sie verlassen den Termin mit einer Marschrichtung.
Die folgenden Sektoren sind unter NIS-2 erfasst — wenn Sie hier nicht sicher sind, klären wir das im Erstgespräch:
Sie arbeiten von Anfang bis Ende mit Thorsten Schmitz-Hübsch, Geschäftsführer der TSMONDO GmbH. Kein Berater-Funnel, kein Backoffice-Team, das Sie zwischen Kollegen weiterreicht. Die Erstanalyse erstellt die Person, die den Bericht später auch unterschreibt.
Ausführliches Profil: Freelance-Profil & Werdegang.
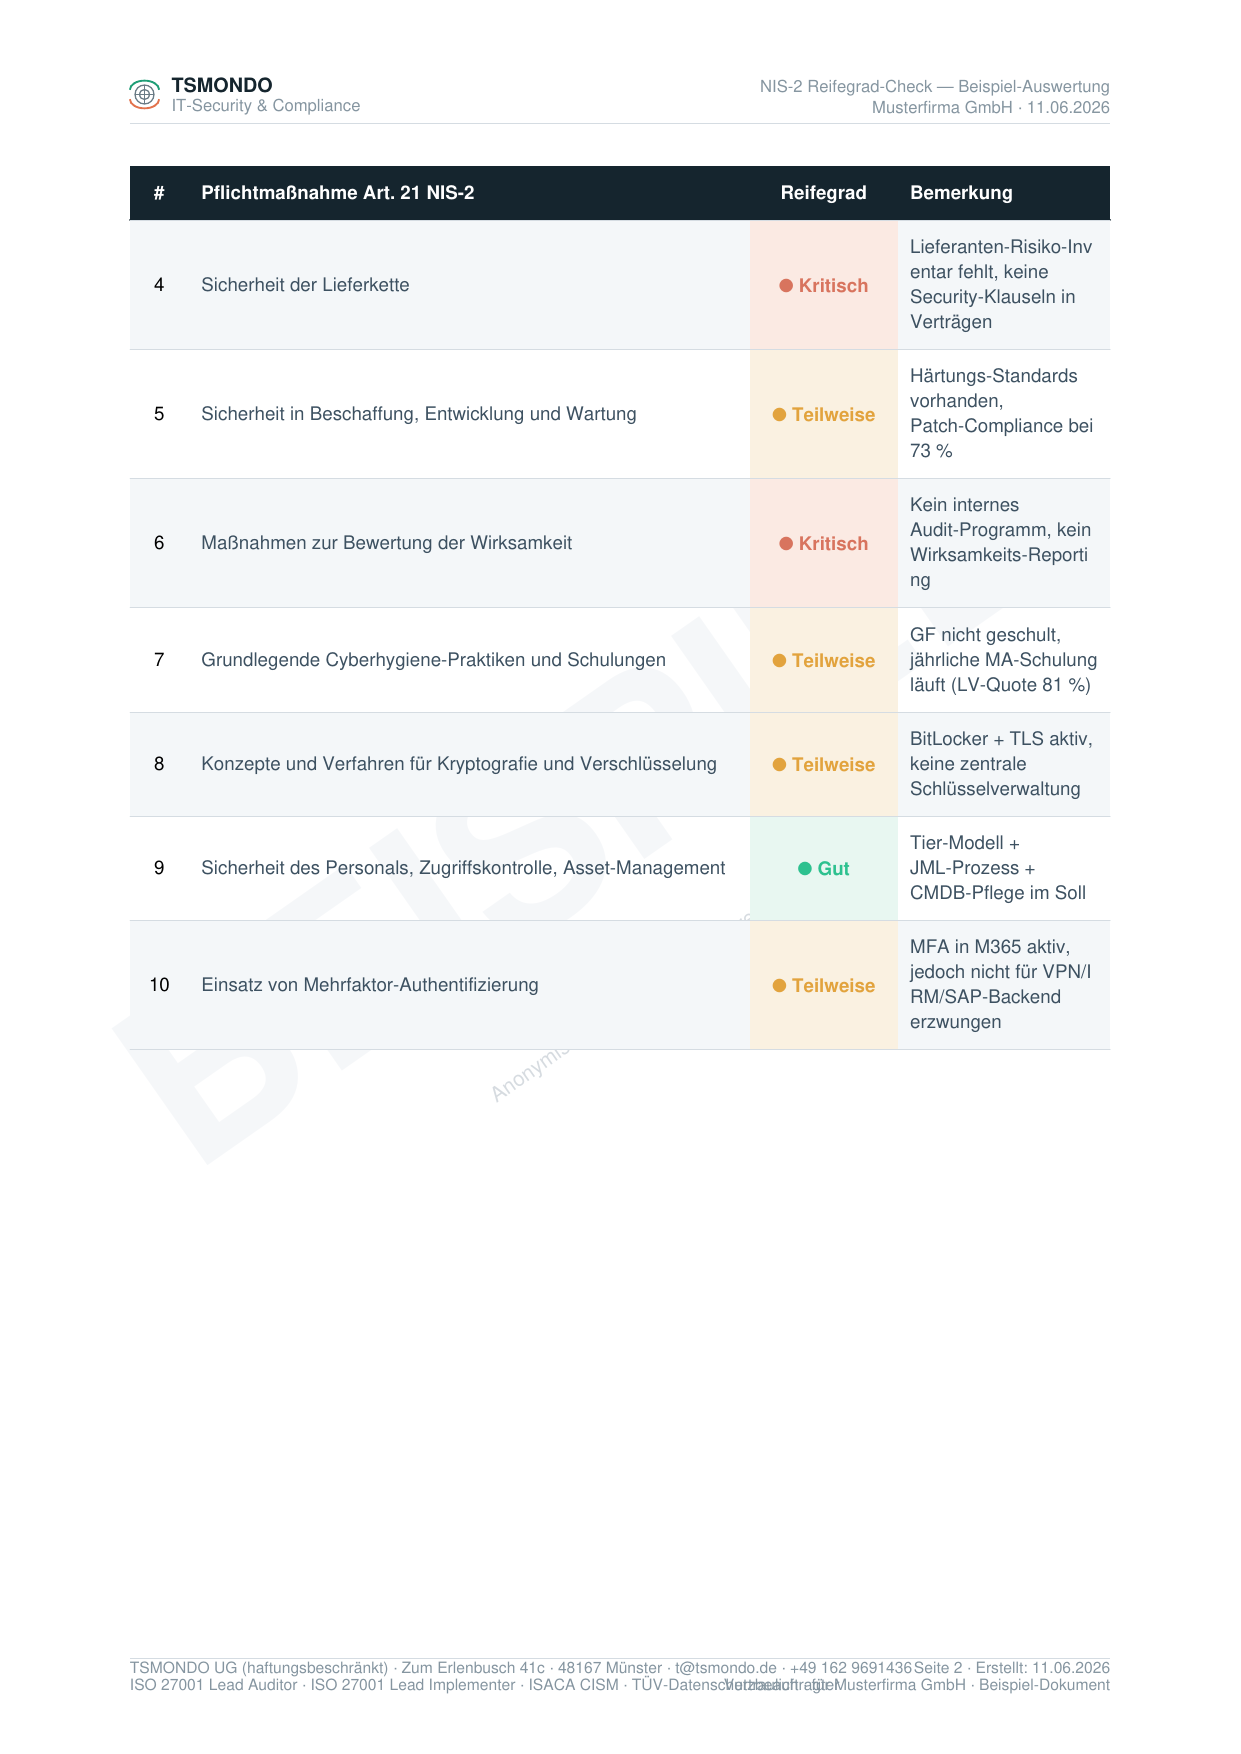
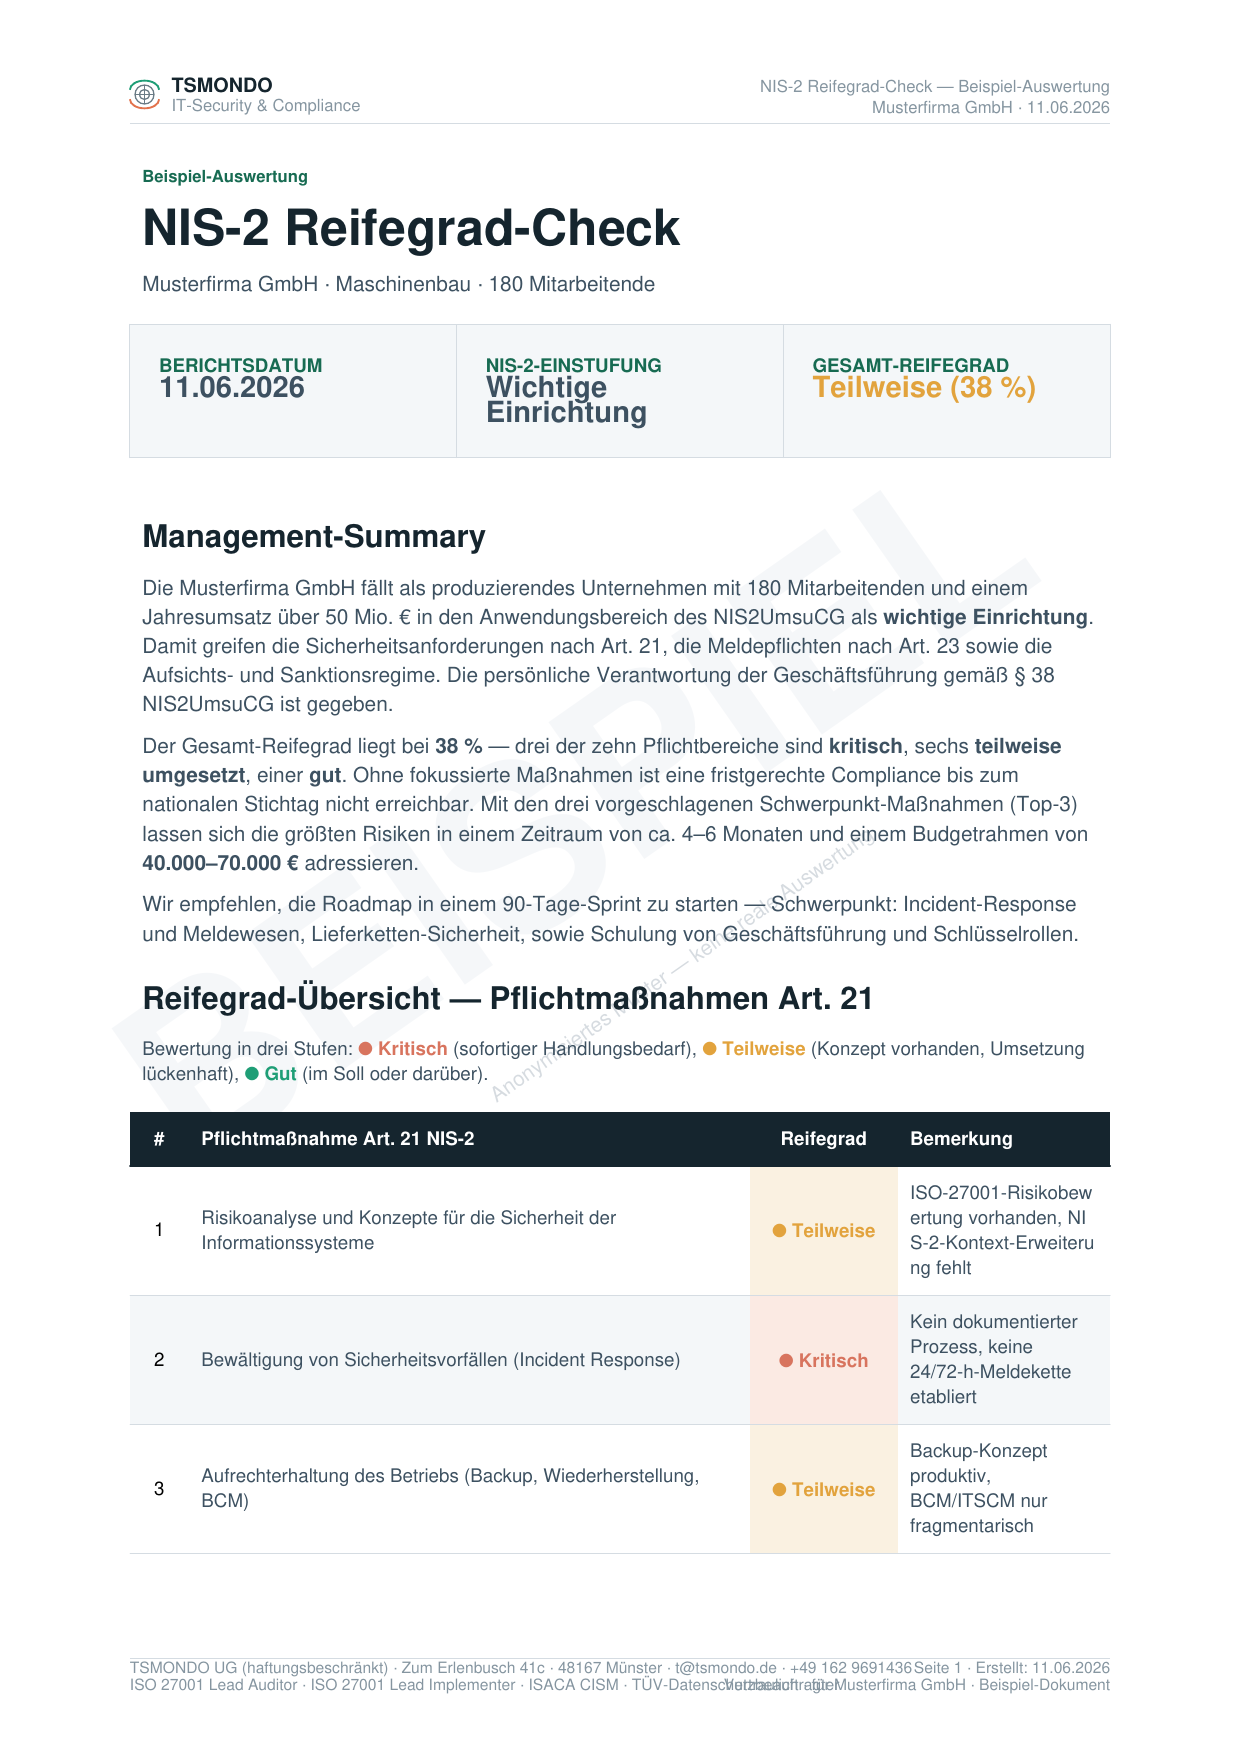
Damit Sie wissen, was am Ende auf Ihrem Tisch landet, hier ein anonymisierter Beispielbericht der fiktiven „Musterfirma GmbH". Vier bis sechs Seiten, A4, TSMONDO-Brand, klar geschnitten — der Bericht, den Sie für 499 € bekommen, sieht haargenau so aus.
Dann steht das so im Bericht — schwarz auf weiß. Sie haben damit eine dokumentierte Begründung gegenüber Behörden, Kunden, Versicherern und Wirtschaftsprüfern. Die 499 € sind nicht umsonst gezahlt: Sie sparen sich gegebenenfalls einen großen Umsetzungs-Aufwand, den Sie auf Verdacht angefangen hätten.
Ja. Der Bericht enthält bereits einen Aufwands-Korridor und Top-3-Prioritäten. Auf Basis dieses Berichts erhalten Sie auf Wunsch ein Angebot für die Umsetzungs-Begleitung — wahlweise als externer NIS-2-Beauftragter, projektbezogen oder im Rahmen eines Externer-CISO-Mandats.
Der Reifegrad-Check ist ein strukturiertes Self-Assessment mit qualifizierter Außensicht. Ich prüfe Ihre Aussagen plausibilitätsgestützt, ziehe aber keine Stichproben aus Evidence-Records und führe keine On-Site-Begehung durch. Das ist genau das, was Sie für die Roadmap-Entscheidung brauchen — und ein Bruchteil der Kosten eines formalen Audits.
Wir arbeiten nach DSGVO und auf Wunsch unter NDA. Vor der Erstanalyse erhalten Sie einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Inhalte werden ausschließlich auf europäischen Systemen verarbeitet (M365 EU-Tenant, eigener Server bei IONOS in Berlin). Berichte werden Ihnen verschlüsselt zugestellt, die Akte wird nach Abschluss vertragsgemäß aufbewahrt oder gelöscht.
Ja. TSMONDO GmbH ist umsatzsteuerpflichtig. Sie erhalten eine ordnungsgemäße Rechnung mit 19 % USt — also 499 € netto entspricht 593,81 € brutto. Bei Vorsteuerabzug effektiv 499 €. Zahlung per Überweisung auf Rechnung, Zahlungsziel 14 Tage.
Den Fragebogen erhalten Sie mit der Auftragsbestätigung, das Erstgespräch findet typischerweise innerhalb von 2–3 Werktagen statt. Nach Rücklauf des Fragebogens dauert die Auswertung weitere 3–5 Werktage. In Summe: 5–7 Werktage nach Beauftragung haben Sie den schriftlichen Bericht und das Ergebnisgespräch terminiert.
Direkter Draht — kein Funnel. Ich melde mich in der Regel innerhalb eines Werktags persönlich. Bei Eilfällen rufen Sie mich gern direkt an.
Die Erstanalyse zeigt, wo Sie stehen. Das NIS-2-Schulungsprogramm unterstützt die Schulungspflicht der Geschäftsleitung nach § 38 Abs. 3 BSIG — ab 49 € je Unternehmen (einmalig, netto, bis zu 5 Teilnehmer), mit Schulungsnachweis. Empfohlener Abschluss in 6 Monaten, 12 Monate Zugang.
Ich freue mich auf Ihre Anfrage.