Was ISO 27001 verlangt
ISO 27001 verlangt ein Managementsystem, kein Produkt: Sie legen Richtlinien fest, bewerten Risiken, setzen technische und organisatorische Maßnahmen um, schulen Ihre Belegschaft und weisen regelmäßig nach, dass das alles wirkt. Die Norm erschien erstmals 2005; die geltende Fassung stammt von 2022.
Die Fassung 2022 ordnet die Controls des Annex A in vier Themenfelder: organisatorische, personenbezogene, physische und technologische Maßnahmen. Der Bogen reicht vom Zugriffsschutz über Kryptografie bis zum Incident Management. Wer zertifiziert ist, belegt gegenüber Kunden und Partnern, dass Informationssicherheit nach einem international anerkannten Rahmen betrieben wird — und nicht nach Bauchgefühl.
Das ISMS als Herzstück
Ein Informationssicherheitsmanagementsystem verbindet Geltungsbereich, Risiken, Maßnahmen und Nachweise zu einem geschlossenen Kreislauf. Es beschreibt, wer welche Entscheidung trifft, woran die Wirksamkeit gemessen wird und wie Abweichungen zurück in die Planung fließen. ISO 27001 gibt dafür den Rahmen vor; die Ausgestaltung richtet sich nach Ihrer Größe und Ihrem Risikobild.
Für wen ISO 27001 relevant ist:
- IT-Dienstleister und Cloud-Anbieter
- Finanzinstitute und Versicherungen
- Energieversorger und Telekommunikationsunternehmen
- Unternehmen mit sensiblen Kundendaten
- Behörden und Bieter in öffentlichen Vergabeverfahren
- Unternehmen, die ISO 27001 als Basis für NIS2 und DSGVO nutzen wollen
Wann eine ISO 27001 Beratung sinnvoll ist
Eine Beratung lohnt sich, sobald ein konkreter Anlass da ist — eine Ausschreibung, ein Audittermin, eine Regulierungspflicht. Nicht jedes Münsterländer KMU braucht morgen ein Zertifikat. Trifft aber einer der folgenden Punkte zu, wird Verschieben teurer als Anfangen.
Sie fallen unter NIS‑2
Fällt Ihr Unternehmen unter NIS‑2 (Energie, Gesundheit, Logistik, IT-Dienstleister, Maschinenbau ab 50 Mitarbeitenden), ist ein ISMS Pflicht. ISO 27001 deckt einen Großteil der NIS‑2-Anforderungen bereits ab.
Kunden fordern einen Nachweis
Großkunden und Konzerne verlangen in Ausschreibungen zunehmend ISO 27001. Ohne Zertifikat scheiden Sie in der Vorauswahl aus, bevor Ihr Angebot gelesen wird.
Re-Zertifizierung steht an
Ihr Zertifikat läuft in 6–12 Monaten aus? Ich übernehme die komplette Re-Zertifizierung, inklusive Gap zur Fassung 2022 und Vorbereitung auf das Audit.
Stage‑1 oder Stage‑2 steht bevor
Sie haben einen Auditor gebucht und brauchen kurzfristig Vorbereitung? Ich führe Mock-Audits durch, schließe Lücken und begleite Stage‑1 und Stage‑2 vor Ort.
Ein Sicherheitsvorfall ist passiert
Nach einem Ransomware-Vorfall oder Datenleck fordern Versicherung oder Aufsichtsrat ein zertifiziertes ISMS. In 4–6 Monaten bringe ich Sie audit-fähig.
DSGVO und ISO sollen zusammenlaufen
ISO 27001 lässt sich mit dem Datenschutzmanagement und einer DSB-Bestellung koppeln — weniger Doppelarbeit, ein gemeinsamer Nachweisbestand.
Was eine Zertifizierung bringt
Der Nutzen einer ISO-27001-Zertifizierung liegt in zwei Richtungen: nach außen als belastbarer Nachweis gegenüber Kunden, Auditoren und Aufsicht, nach innen als geordneter Umgang mit Risiken. Beides zahlt auf dieselbe Struktur ein.
Zugang zu Ausschreibungen
Viele Ausschreibungen fordern ISO 27001 explizit. Das Zertifikat öffnet Türen zu Großkunden und strategischen Partnern, die vorher verschlossen waren.
Rechtliche Anforderungen
NIS2 und angrenzende Regulierung setzen ein ISMS praktisch voraus. ISO 27001 ist die tragfähigste Grundlage, um diese Anforderungen zu erfüllen.
Geringere Risikolast
Ein strukturiertes ISMS senkt die Anfälligkeit für Angriffe, Datenabfluss und Betriebsstörungen — und damit die Kosten für Wiederanlauf und Aufarbeitung.
Handlungssichere Belegschaft
Schulungen und klare Richtlinien erhöhen Bewusstsein und Handlungskompetenz. Der größte Hebel gegen Fehler liegt bei den Menschen, nicht bei der Technik.
Geordnete Prozesse
Das ISMS zwingt dazu, Sicherheit systematisch zu denken und in alltägliche Abläufe einzubinden — als Bestandteil, nicht als Sonderweg.
Nachweisfähigkeit
Dokumente, Auditberichte und Kennzahlen zeigen Behörden und Prüfern, dass Risiken kontrolliert und Entscheidungen nachvollziehbar getroffen werden.
ISO 27001 als Fundament für NIS2: Die NIS-2-Richtlinie verpflichtet Betreiber kritischer Infrastrukturen und größere Unternehmen zu Mindeststandards in der Cybersicherheit. ISO 27001 ist damit nicht identisch, aber die praktische Blaupause für die Umsetzung. Welche Control welchem NIS-2-Artikel entspricht, zeigt das NIS2–ISO-27001-Mapping.
Ablauf der ISO 27001 Zertifizierung
Der Weg zum Zertifikat verläuft in sechs Etappen, von der Ist-Analyse bis zum Zertifizierungsaudit. Jede Etappe hat ein definiertes Ergebnis, damit Sie den Aufwand planen können und jederzeit wissen, was als Nächstes ansteht.
Scope, Kickoff und Ist-Analyse
Zuerst legen wir den ISMS-Geltungsbereich fest: Standorte, Prozesse, Systeme. Darauf folgt die Analyse Ihrer IT-Landschaft und der vorhandenen Maßnahmen. Ergebnis ist eine Gap-Analyse mit priorisierten Handlungsfeldern und ein realistischer Zeit- und Ressourcenplan.
Risikobewertung und Maßnahmenwahl
Ich bewerte Ihre Informationsrisiken systematisch nach ISO 27005 und leite daraus die anwendbaren Controls aus ISO 27002 ab. Sie entscheiden, was umgesetzt wird; die Begründung landet im Statement of Applicability.
Dokumentation und Policies
Gemeinsam entstehen Richtlinien, Verfahrensanweisungen und Nachweisvorlagen. Meine Vorlagen sparen Wochen Schreibarbeit; angepasst wird nur dort, wo Ihr Betrieb es verlangt.
Umsetzung und Schulung
Ihr IT-Team setzt die technischen Maßnahmen um, ich begleite die organisatorischen. Schulungen verankern die Regeln im Alltag, statt sie in einem Ordner abzulegen.
Wirksamkeitsprüfung und interne Audits
Vor dem externen Audit prüfe ich, ob die Maßnahmen tatsächlich wirken, und justiere nach. Interne Audits und ein Mock-Audit decken Lücken auf, solange sie noch ohne Abweichungsbericht zu schließen sind.
Zertifizierungsaudit und Betreuung
Eine unabhängige Zertifizierungsstelle führt Stage‑1 und Stage‑2 durch. Ich begleite beide Termine vor Ort und bleibe danach Ansprechpartner für Überwachungsaudits und Weiterentwicklung.
Zeitrahmen: Für typische KMU dauert der Gesamtprozess 6 bis 12 Monate. Mit strukturierter Methodik und Software-Unterstützung lässt sich das auf 4 bis 6 Monate verdichten — abhängig von Ausgangslage und Scope.
Kosten einer ISO 27001 Zertifizierung
Die Gesamtkosten liegen für ein KMU üblicherweise zwischen 18.000 € und 60.000 € und setzen sich aus Beratungsleistung und Auditgebühren zusammen. Die folgende Tabelle zeigt die typischen Positionen mit Stundenumfang, damit Sie die Größenordnung vor dem ersten Gespräch einschätzen können.
| Kostenposition | Typischer Umfang (KMU) | Investition |
|---|---|---|
| Beratung & Begleitung | 150–400 Stunden | 15.000–50.000 € |
| Gap-Analyse & Risikoanalyse | 20–40 Stunden | 2.000–5.000 € |
| Dokumentation & Policy-Erstellung | 30–60 Stunden | 3.000–7.000 € |
| Implementierungsbegleitung | 50–200 Stunden | 5.000–20.000 € |
| Interne Audits & Schulungen | 20–100 Stunden | 2.000–10.000 € |
| Zertifizierungsaudit (externe Stelle) | 3–5 Audittage | 3.000–10.000 € |
| Gesamtbudget (orientierend) | 18.000–60.000 € | |
Was die Kosten senkt
Software statt Handarbeit: Die TSMONDO Security Platform übernimmt Dokumentation, Risikoregister und Audit-Vorbereitung. Das reduziert die Beratungsstunden um 20–30 % und senkt damit das Gesamtbudget.
Zuschnitt nach Unternehmensgröße: Kleine Unternehmen bis 50 Mitarbeitende arbeiten mit einem schlankeren Scope und entsprechend geringerem Aufwand.
Förderung: Viele Bundesländer und Wirtschaftskammern bezuschussen Sicherheitsberatung, häufig mit bis zu 50 % des Projektbudgets. Ich helfe, die passende Förderung zu finden und den Antrag zu stellen.
Pakete für die ISO 27001 Beratung
Es gibt drei Einstiege, je nach Ausgangslage: einen Festpreis-Sprint zum Start, laufende Betreuung danach und eine Vollbegleitung bis zum Zertifikat. Ein Wechsel zwischen den Paketen ist jederzeit möglich.
ISO 27001 Sprint
ab 4.900 €
einmaliger Festpreis
Für KMU mit klarem Ziel: Gap-Analyse, ISMS-Grobschnitt, priorisierte Roadmap und die ersten Vor-Ort-Workshops. 4–6 Wochen, Festpreis, definierter Lieferumfang.
- Gap-Analyse nach ISO 27001:2022
- Risikoinventar Light
- SoA-Template und Maßnahmen-Roadmap
- 2 Vor-Ort-Workshops in Münster
ISMS-Betreuung
ab 390 €/Monat
monatlich kündbar, 6 Monate Mindestlaufzeit
Laufende ISMS-Pflege nach dem Sprint: Audit-Vorbereitung, Maßnahmen-Tracking, Schulungen, monatlicher Check-in. Für KMU, die ihr ISMS in Betrieb halten wollen.
- Monatlicher ISMS-Check-in (90 Minuten)
- Maßnahmen- und Risikomanagement-Pflege
- Interne Audits und Schulungen
- E-Mail- und Telefon-Support binnen 24 Stunden
Komplettpaket Zertifizierung
auf Anfrage
individuelles Angebot
Vollbegleitung bis zum bestandenen Stage‑2-Audit: ISMS-Aufbau, Mock-Audit, Auditor-Vermittlung und Begleitung der Vor-Ort-Termine — mit der unten beschriebenen Erfolgsabsicherung.
- Kompletter ISMS-Aufbau über 6–12 Monate
- Mock-Audit sowie Stage‑1- und Stage‑2-Begleitung
- Auditor-Vermittlung und Terminabstimmung
- Erfolgsabsicherung inklusive
Alle Preise zzgl. Umsatzsteuer. Der Wechsel zwischen den Paketen ist jederzeit möglich. Das Erstgespräch (45 Minuten) ist kostenfrei.
Leistungen der ISO 27001 Beratung
Die Beratung deckt den gesamten Weg ab: ISMS-Aufbau, Gap-Analyse, Risikobewertung, Dokumentation, Umsetzung, Schulung, Audit-Vorbereitung und die Betreuung nach dem Zertifikat. Sie buchen einzelne Bausteine oder den kompletten Ablauf.
ISMS-Aufbau
Einführung eines Informationssicherheitsmanagementsystems mit Rollen, Prozessen und Governance — zugeschnitten auf Ihre Größe, nicht auf ein Konzernmodell.
Gap-Analyse
Abgleich Ihrer heutigen Sicherheitslage mit den Anforderungen von ISO 27001:2022. Ergebnis ist eine priorisierte Roadmap mit Aufwandsschätzung je Handlungsfeld.
Risikobewertung nach ISO 27005
Systematische Identifikation, Analyse und Bewertung Ihrer Informationsrisiken. Methodik nach ISO 27005, VdS 10100 oder klassischer Risikomatrix — je nach Ausgangslage.
Controls nach ISO 27002
Auswahl und Umsetzung der einschlägigen Controls aus dem Annex A, technisch, organisatorisch und personell — mit begründetem Statement of Applicability.
Dokumentation und Policies
ISMS-Dokumentation, Richtlinien, Verfahrensanweisungen und Risikoregister. Vorlagen sparen Zeit, die Anpassung schafft Praxisnähe statt Aktenordner.
Maßnahmenmanagement
Nachverfolgung und Priorisierung der Sicherheitsmaßnahmen — in der TSMONDO-Plattform oder in Ihrer bestehenden Umgebung. Entscheidend ist, dass der Stand jederzeit belegbar ist.
Technische Unterstützung
Beratung zur Technologieauswahl (Verschlüsselung, Identity Management, SIEM). Geprüft wird nicht nur die Anforderung, sondern auch die Betreibbarkeit in Ihrem Team.
Schulungen und Awareness
Trainings für Geschäftsführung, IT-Team und Belegschaft, mit Inhalten aus Ihrem eigenen Betrieb statt generischer Folien.
Audit-Vorbereitung
Interne Audits, Mock-Audits und Vorbereitungsworkshops. Sie kennen die Fragen des Auditors, bevor er sie stellt.
Laufende Betreuung
Nach der Zertifizierung: Begleitung der Überwachungsaudits, Anpassung an Rechtsänderungen, Bearbeitung von Vorfällen und kontinuierliche Verbesserung.
Erfolgsabsicherung für das Zertifizierungsaudit
Scheitert das Zertifizierungsaudit bei der Zertifizierungsstelle an einer unzureichenden Vorbereitung durch TSMONDO, erstatte ich das Beratungshonorar in voller Höhe zurück. Diese Zusage gehört zum Komplettpaket Zertifizierung und lässt sich für die anderen Pakete vertraglich vereinbaren.
Die Absicherung ist kein Verkaufsargument, sondern die Konsequenz aus der Arbeitsweise: Vor dem Stage‑2-Audit steht ein Mock-Audit, dessen Feststellungen geschlossen sind, bevor der externe Auditor anreist. Wird eine Feststellung nicht geschlossen, steht das vor dem Audittermin schriftlich fest — samt Bewertung, ob der Termin trägt oder verschoben werden sollte.
Was ich nicht beeinflussen kann, ist von der Zusage ausgenommen: kurzfristige Änderungen am Geltungsbereich, Maßnahmen, die auf Ihrer Seite nicht umgesetzt wurden, und Terminverschiebungen der Zertifizierungsstelle. Den genauen Wortlaut, den Umfang des erstattungsfähigen Honorars und die Nachweispflichten halten wir im Angebot fest, bevor die Arbeit beginnt.
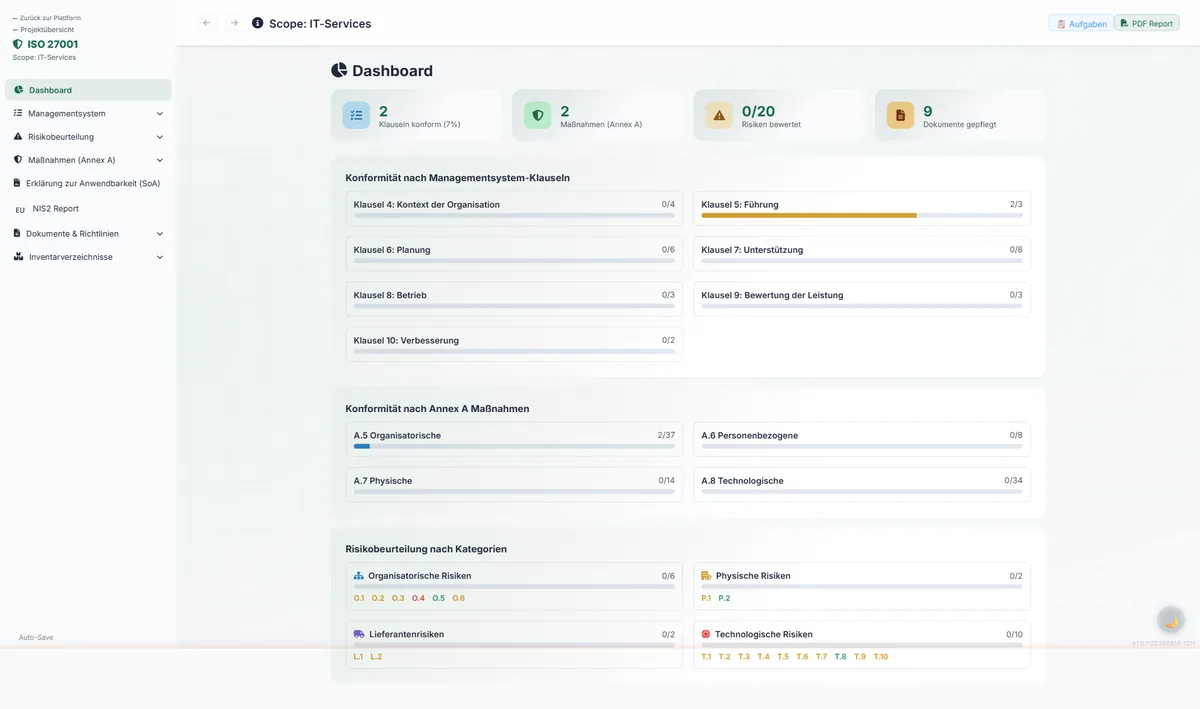
TSMONDO Security Platform — ISMS-Software für KMU
Risikomanagement, Maßnahmentracking, Compliance-Berichte und Audit-Vorbereitung in einer Plattform. Für zertifizierte Unternehmen und für solche, die es werden wollen.
Zur SoftwareISO 27001 in Münster
ISO 27001 in Münster heißt bei mir: Vor-Ort-Workshops statt Remote-only, kurze Reaktionszeiten und persönliche Übergaben. Der Standort ist Zum Erlenbusch 41c, 48167 Münster; die Anfahrt ins Münsterland und ins übrige Nordrhein-Westfalen ist Teil der Leistung, nicht eine Nebenkostenposition.
Ich kenne den Münsterländer Mittelstand und seine IT-Realität — vom 30-Personen-Maschinenbauer mit gewachsener Fertigungs-IT bis zum 200-Personen-Dienstleister mit Cloud-Landschaft und Kundenaudits. Beide brauchen dasselbe ISMS-Gerüst, aber einen unterschiedlichen Zuschnitt. Die Workshops finden bei Ihnen statt, damit Geltungsbereich und Risiken an den realen Systemen bestimmt werden und nicht an einer Bildschirmfreigabe. Zwischen den Terminen läuft die Abstimmung schriftlich, damit jede Entscheidung im Nachweisbestand landet.
Verwandte Leistungen
Informationssicherheit hängt an mehreren Fäden. Die folgenden Leistungen greifen direkt in den ISO-27001-Aufbau ein oder bauen darauf auf — meist lohnt es sich, die Schnittstellen früh zu klären, weil Risikoanalyse, Nachweisführung und Rollenbesetzung sonst doppelt gemacht werden.
Häufige Fragen zur ISO 27001 Beratung
Bei KMU dauert die Implementierung in der Regel 6 bis 12 Monate. Mit strukturierter Methodik und Software-Unterstützung lässt sich der Prozess auf 4 bis 6 Monate verkürzen. Der Zeitrahmen hängt von Ihrer aktuellen Sicherheitslage, der Unternehmensgröße und dem Grad der Parallelisierung ab.
Die Gesamtkosten liegen für KMU typischerweise zwischen 18.000 und 60.000 Euro. Darin enthalten sind die Beratungsleistungen (15.000 bis 50.000 Euro) und das externe Zertifizierungsaudit (3.000 bis 10.000 Euro). Die genaue Summe hängt von Reifegrad, Unternehmensgröße und Scope ab. Viele Bundesländer bieten Zuschüsse von bis zu 50 Prozent.
Das hängt vom Geschäftsmodell ab. Wenn Kunden oder Partner einen Sicherheitsnachweis fordern, ist die Zertifizierung praktisch unvermeidlich. Darüber hinaus wird ISO 27001 durch die NIS-2-Richtlinie für viele Unternehmen faktisch zur Pflicht. Auch ohne externe Forderung senkt ein strukturiertes ISMS das Risiko von Cyberangriffen und operativen Fehlern.
ISO 27001 ist ein freiwilliger internationaler Standard für Informationssicherheitsmanagement. NIS2 ist eine EU-Richtlinie mit gesetzlicher Verbindlichkeit für bestimmte Branchen und Unternehmensgrößen. ISO 27001 ist nicht identisch mit NIS2, bildet aber die tragfähigste Grundlage, um die NIS-2-Anforderungen zu erfüllen. Die Zuordnung im Detail steht im NIS2–ISO-27001-Mapping.
Ja. Die TSMONDO Security Platform bietet ein vollständiges ISMS-Modul mit Risikomanagement, Maßnahmenverfolgung, Dokumentenverwaltung und Audit-Vorbereitung. Die Software reduziert manuelle Arbeit, erhöht die Nachvollziehbarkeit und senkt den Beratungsaufwand um 20 bis 30 Prozent.
Ich führe interne Audits durch, bevor der externe Auditor kommt. Geprüft werden Dokumentation, technische Controls und Prozesskonformität. Ergebnisse und Maßnahmenvorschläge erhalten Sie als schriftlichen Bericht. Diese Mock-Audits reduzieren Überraschungen im Stage‑2-Audit deutlich.
Nach dem Zertifikat beginnt der Betrieb des ISMS. Sie bestehen jährliche Überwachungsaudits, entwickeln das ISMS weiter und reagieren auf Änderungen der Rechtslage. Ich begleite Sie dabei als fester Ansprechpartner, damit die Zertifizierung Bestand hat.
Das Zertifikat ist drei Jahre gültig. In dieser Zeit finden Überwachungsaudits statt, typischerweise nach sechs Monaten und danach jährlich. Nach drei Jahren folgt ein Rezertifizierungsaudit.
Wenn Sie kritische Kundendaten verarbeiten oder in NIS-2-betroffenen Lieferketten arbeiten: ja. Den Fit prüfe ich kostenfrei im Erstgespräch. Für regional verankerte KMU ist ISO 27001 oft der pragmatischste Weg zur NIS-2-Compliance.
Warum die Beratung bei TSMONDO liegt
Sie arbeiten durchgehend mit derselben Person: Thorsten Schmitz-Hübsch. Kein wechselndes Projektteam, keine Übergabe an Juniorberater nach dem Kickoff.
Lokal aus Münster
Standort Zum Erlenbusch 41c, 48167 Münster. Vor-Ort-Workshops, persönliche Übergaben, kurze Reaktionszeiten — kein Remote-only.
Geprüfte Qualifikation
Geprüfter Datenschutzbeauftragter und IT-Sicherheitsbeauftragter (TÜV), ISO 27001 Lead Implementer, Praxis aus Industrie und Mittelstand.
Erfahrung mit KMU
Vom 30-Personen-Maschinenbauer bis zum 200-Personen-Dienstleister: der Münsterländer Mittelstand und seine IT-Realität sind mir vertraut.
Eigene Software-Plattform
Optional nutzen Sie die TSMONDO Security Platform — ISMS-Modul, Risikoregister, Audit-Vorbereitung. Das spart Beratungsstunden und macht den Stand jederzeit sichtbar.
Festpreis und Transparenz
Klare Pakete statt offener Stundensätze. Sie wissen vorab, was Sie zahlen und was dafür geliefert wird.
Dokumentation mit Augenmaß
Keine aufgeblähten Handbücher. Geschrieben wird, was der Auditor sehen muss und was Ihr Betrieb im Alltag tatsächlich nutzt.
ISMS im Betrieb
Nach dem Zertifikat geht die Arbeit weiter: monatliche Pflege, Schulungen, Begleitung der Überwachungs- und Rezertifizierungsaudits.
Drei Wege, jetzt zu starten
Je nachdem, wo Sie stehen, gibt es einen passenden Einstieg — vom unverbindlichen Gespräch bis zum direkten Angebot.
Kostenfreies Erstgespräch
45 Minuten, unverbindlich. Wir prüfen Ihren Reifegrad, klären offene Fragen und legen einen konkreten Pfad fest.
Termin vereinbarenGap-Analyse buchen
Strukturierte Erstanalyse als Festpreis-Sprint. In 2–3 Wochen wissen Sie, wo Sie stehen und was bis zur Zertifizierung fehlt.
Sprint startenAngebot anfordern
Sie haben einen klaren Auftrag oder ein festes Rezertifizierungsdatum? Das Angebot kommt innerhalb von 48 Stunden.
Angebot anfordernBereit für ISO 27001?
Der Weg zur Zertifizierung ist planbar, wenn er strukturiert beginnt. Starten Sie mit einem kostenfreien Erstgespräch von 45 Minuten.
Erstberatung anfragen