Freelance — verfügbar ab sofort

IT-Security-, Governance-, Risk- & Compliance-Berater.

Ich begleite produzierende Industrie, Medien und kritische Infrastruktur durch NIS-2, ISO 27001 und Business Continuity Management — von der Gap-Analyse bis zur BSI-Registrierung. 25+ Jahre IT, davon 8+ Jahre GRC-Schwerpunkt. ISO 27001 Lead Auditor und Lead Implementer, ISACA CISM.

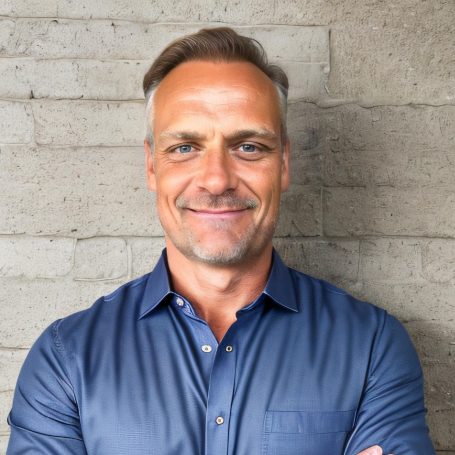
Thorsten Schmitz-Hübsch, IT-Security-Berater, Portrait
Thorsten Schmitz-Hübsch
Münster · TSMONDO UG
Schwerpunkte

Was ich liefere.

Drei zusammenspielende Bereiche: regulatorische Frameworks, technische Security-Implementierung und Programm-Steuerung — von der Geschäftsführungs-Schulung bis zum Control-Evidence-Audit.

Frameworks

Normativ & Compliance

  • NIS-2: Betroffenheits- und Gap-Analyse, BSI-Registrierung, Meldepflichten, Management-Schulung zur Organhaftung
  • ISO 27001:2022 inkl. Migration von :2013, Annex A, Statement of Applicability
  • ISO 22301 / BSI 200-4: BCMS, Business Impact Analyse, RTO / RPO / MTPD, Notfall-Dokumentation, Übungen
  • ISO/IEC 42001: KI-Governance-Framework, KI-Risikobewertung, Richtlinien für den sicheren Einsatz von KI-Systemen
  • BSI IT-Grundschutz und Praxis auf VS-NfD-Niveau (Geheimschutz)
  • DSGVO mit TÜV-DSB-Praxis: DSMS, Verarbeitungsverzeichnis, externe DSB-Funktion
Hands-on

Technische Security

  • Microsoft 365 / Azure / Entra ID Security & Secure-Score-Verbesserung
  • Defender, Intune (inkl. SCCM- zu Intune-Migration), ASR-Regeln, DLP & App-Protection
  • Schwachstellenmanagement mit Tenable, DevSecOps mit Snyk
  • KI-basierte NDR / XDR mit Darktrace — Auswahl, PoC, Anbindung, Tuning
  • Penetrationstest-Koordination, Firewalls, Netzwerksicherheit
  • M365-Tenant-Compliance — eigene SaaS-Engine entwickelt
Programm-Lead

Management & GRC

  • Compliance-Programm-Management: Control Ownership, Evidence Collection, Remediation-Tracking
  • Jira- und Confluence-basiertes ISMS: Change, Incident, Workflows, Dashboards
  • KPI-Definition, internes Audit, Managementbewertung, SteerCo-Reporting
  • Vendor-Auswahl und Vertragsverhandlung mit Security- und RZ-Dienstleistern
  • Workshop-Moderation und Management-Schulung (NIS-2-Organhaftung)
  • Ehemaliger IT-Leiter (45 MA), Leiter IT-Operations & Security
Credentials

Zertifizierungen.

ISO 27001 Lead Auditor · 2022 ISO 27001 Lead Implementer · 2022 ISACA CISM · 2017 TÜV-Datenschutzbeauftragter · 2018 TÜV-IT-Sicherheitsbeauftragter · 2017 ITIL v3 Foundation Microsoft MCSE VMware VCP Bertelsmann Management Development Program
Referenzen

Projekt-Highlights.

Auswahl aktueller und jüngst abgeschlossener Engagements quer durch Industrie, Telko-KRITIS, Medien und HealthTech.

2025 – heute · Industrie

Hammelmann GmbH — Maschinenbau, Interpump Group

NIS-2 Compliance Lead & BCM Lead (ISO 22301 / BSI 200-4)

  • NIS-2-Betroffenheits- und Gap-Analyse, Umsetzungs-Roadmap, BSI-Registrierung inkl. Melde- und Nachweispflichten
  • Management-Schulung der Geschäftsleitung zu NIS-2-Pflichten und persönlicher Haftung
  • BIA, MBCO/RTO/RPO/MTPD, Kontinuitätsstrategien, IT-Notfallhandbuch, Workshops mit IT und Fachbereichen
2024 – 2026 · Telko-KRITIS

Deutsche Funkturm GmbH — Deutsche-Telekom-Konzern

Leiter IT-Operations & Security

  • Aufbau der IT-Operations- und Security-Organisation, Teamführung und Sicherheits-Richtlinien gemäß VS-NfD, BSI IT-Grundschutz und ISO 27001
  • Implementierung eines KI-Managementsystems nach ISO/IEC 42001 — Framework, Risikobewertung, sichere KI-Nutzung
  • Schwachstellenscans, Penetrationstests, M365-Secure-Score, SOC-Einführung, ITIL-Prozesse, RZ-Steuerung
2022 – 2026 · Medien

Landwirtschaftsverlag-Konzern — eines der größten Medienhäuser

M365-Security, DevSecOps, NIS-2, ISO 27001:2022, BCM, Darktrace

  • Konzernweiter Rollout der M365-E5-Security-Suite, Intune-Migration, Defender, DLP/App-Protection, ASR-Regeln
  • ISO-27001:2013 → :2022-Migration mit neuem Annex A und Statement of Applicability; NIS-2 integriert ohne Doppelstrukturen
  • Darktrace-PoC und Implementierung als budgeteffiziente Alternative zum 24/7-SOC; Snyk-DevSecOps in den Entwicklungseinheiten
2021 – 2022 · HealthTech

Henworx GmbH & Co. KG — DiGA-Start-up

ISO 27001 Einführung & Zertifizierung, externer Datenschutzbeauftragter

  • ISO-27001-Umsetzung bis zur erfolgreichen Zertifizierung; M365-Sicherheitskonzept und Penetrationstests
  • DSGVO-Lead für regulierte digitale Gesundheitsanwendung (DiGA), Jira- und Confluence-basierte Dokumentation
Werdegang

Kurz zur Person.

Seit 1999 in der IT. Stationen unter anderem bei Arvato / Bertelsmann (2000–2010, Leiter IT-Operations für mehrere internationale Standorte u. a. Liverpool und Malmö), beim Landwirtschaftsverlag als IT-Leiter (45 Mitarbeiter, 2019–2023) mit Verantwortung für Strategie, ITSM, Projektcontrolling und Rechenzentrumsbetrieb, sowie zuletzt als Leiter IT-Operations & Security bei der Deutschen Funkturm. Ausbildung zum Fachinformatiker bei der Computer & Software GmbH in Münster (1999). Absolvent des Bertelsmann Management Development Program.

Kontakt

Anfrage senden.

Direkter Draht — kein Funnel. Ich antworte in der Regel innerhalb eines Werktags.

E-Mail
Telefon
Standort
Münster · Remote-first · EU + Schweiz
Start
Ab sofort · 3–4 Tage/Woche
Hinweis für Recruiter

Nur Festkunden und seriöse Direkt-Mandate.

Ich bevorzuge den direkten Kontakt zum Fachbereich oder zur IT-Leitung. Bei Anfragen über Personalvermittler bitte Projekt-Skizze, Branche und Standort vorab in die Mail — keine Templates, kein Massen-Anschrieben.

Bevorzugte Branchen: produzierende Industrie, Medien, Telko-KRITIS, HealthTech, Energie- und Wasserversorger.

Ich freue mich auf Ihre Anfrage.