KI-Management & Governance
Sichere und rechtskonforme Implementierung von KI-Systemen nach ISO 42001 und EU AI Act
Aktualisiert am: 06.10.2026
KI sicher implementieren
Künstliche Intelligenz bietet enorme Chancen, birgt aber auch Risiken — speziell für Datenschutz, Sicherheit und Compliance. Mit einem robusten KI-Management-System stellen Sie sicher, dass Ihre KI-Projekte sicher, fair und rechtskonform umgesetzt werden.
Normen und Regeln für KI
- ISO/IEC 42001 — Norm für KI-Managementsysteme
- EU AI Act — Europäische KI-Verordnung (Rechtsrahmen)
- DSGVO — Datenschutz bei KI-Datenverarbeitung
- NIS2 — Cybersicherheit für wichtige und besonders wichtige Einrichtungen, auch beim Einsatz von KI
EU AI Act: Was gilt ab wann?
Die KI-Verordnung der EU (EU AI Act, Verordnung (EU) 2024/1689) ist seit dem 1. August 2024 in Kraft. Ihre Pflichten werden schrittweise anwendbar; die Verordnung (EU) 2026/1744 hat im Juli 2026 die Fristen für Systeme mit hohem Risiko verschoben. Welche Pflichten Ihr Unternehmen treffen, hängt vor allem von zwei Fragen ab: In welcher Rolle setzen Sie KI ein, und welches Risiko geht von dem System aus?
Die Verordnung unterscheidet vor allem zwischen Anbietern und Betreibern. Anbieter ist, wer ein KI-System entwickelt oder entwickeln lässt und es unter eigenem Namen in Verkehr bringt oder in Betrieb nimmt. Betreiber ist, wer ein KI-System in eigener Verantwortung einsetzt — in dieser Rolle stehen die meisten mittelständischen Unternehmen. Wer ein System mit hohem Risiko mit seinem Namen oder seiner Marke versieht, es wesentlich verändert oder die Zweckbestimmung eines Systems so ändert, dass es zu einem System mit hohem Risiko wird, übernimmt die Pflichten eines Anbieters.
| Ab wann | Was gilt |
|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Art. 5) und Maßnahmen zur KI-Kompetenz der Beschäftigten (Art. 4) |
| 2. August 2025 | Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck |
| 2. August 2026 | Transparenz und Kennzeichnung (Art. 50) |
| 2. Dezember 2026 | Zwei weitere Verbote: KI-Systeme, die intime Darstellungen realer Personen ohne deren Zustimmung oder Darstellungen sexuellen Kindesmissbrauchs erzeugen. Außerdem müssen Systeme, die schon vor dem 2. August 2026 auf dem Markt waren, ihre synthetischen Inhalte kennzeichnen |
| 2. Dezember 2027 | Anforderungen an Systeme mit hohem Risiko nach Anhang III, etwa in der Personalauswahl oder bei der Prüfung der Kreditwürdigkeit |
| 2. August 2028 | Anforderungen an Systeme mit hohem Risiko in Produkten nach Anhang I, etwa in Maschinen oder Medizinprodukten |
Seit dem 27. Juli 2026 ist die Pflicht zur KI-Kompetenz abgeschwächt: Unternehmen müssen Maßnahmen ergreifen, die den Aufbau von KI-Kompetenz bei ihren Beschäftigten unterstützen. Ein bestimmtes Kompetenzniveau für einzelne Personen ist nicht mehr geschuldet.
Risikostufen
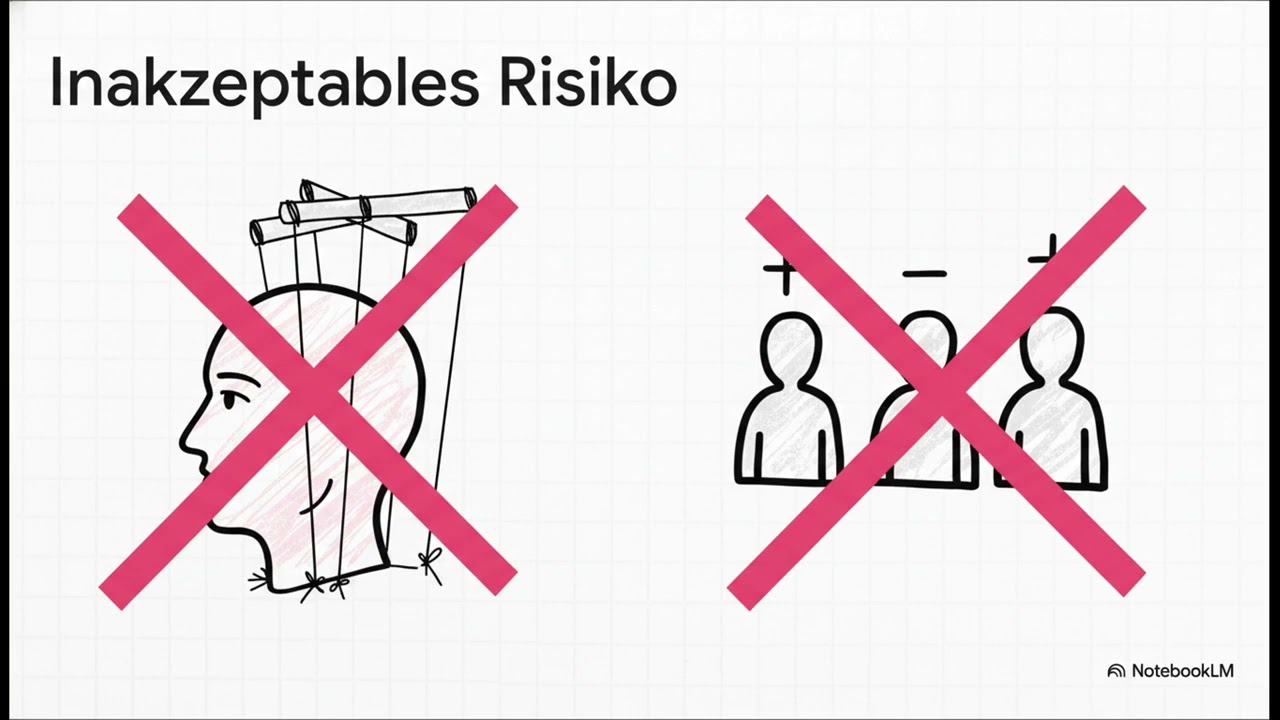
Die Europäische Kommission unterscheidet vier Stufen: verbotene Praktiken, hohes Risiko, Transparenzpflichten und minimales Risiko. Für Systeme mit minimalem Risiko, etwa Spamfilter, sieht die Verordnung keine besonderen Pflichten vor; die Pflicht zur KI-Kompetenz gilt aber für alle KI-Systeme.
Dokumentation und Protokolle bei hohem Risiko
Anbieter von Systemen mit hohem Risiko erstellen eine technische Dokumentation und sehen eine automatische Protokollierung vor. Betreiber bewahren die automatisch erzeugten Protokolle mindestens sechs Monate auf, soweit sie ihrer Kontrolle unterliegen. Diese Pflichten gelten ab dem 2. Dezember 2027 bzw. 2. August 2028.
Transparenz und Kennzeichnung
Seit dem 2. August 2026 müssen KI-Systeme, die direkt mit Menschen interagieren, so gestaltet sein, dass die Menschen erfahren, dass sie es mit einer KI zu tun haben — sofern das nicht offensichtlich ist. Betreiber müssen Deepfakes offenlegen, KI-erzeugte Texte zu Themen von öffentlichem Interesse kennzeichnen, sofern kein Mensch sie inhaltlich geprüft hat und redaktionell verantwortet, und über Emotionserkennung oder biometrische Kategorisierung informieren. Für Systeme mit hohem Risiko kommen ab dem 2. Dezember 2027 bzw. 2. August 2028 Betriebsanleitungen und menschliche Aufsicht hinzu.
Cybersicherheit bei hohem Risiko
Systeme mit hohem Risiko müssen ein angemessenes Maß an Genauigkeit, Robustheit und Cybersicherheit erreichen, gegebenenfalls auch mit Maßnahmen gegen manipulierte Trainingsdaten. Diese Anforderungen gelten ab dem 2. Dezember 2027 bzw. 2. August 2028.
Rechtsstand: 6. Oktober 2026. Die KI-Verordnung wurde zuletzt durch die Verordnung (EU) 2026/1744 geändert, in Kraft seit dem 27. Juli 2026. Keine Rechtsberatung.
KI-Management Leistungen
KI-Governance Aufbau
Etablierung von Governance-Strukturen, Policies und Prozessen für KI-Projekte
Risk Assessment für KI
Risikoanalyse speziell für KI-Systeme nach EU AI Act und ISO 42001
EU AI Act Compliance
Einordnung Ihrer KI-Systeme nach Rolle und Risikostufe und Umsetzung der Pflichten, die für Sie gelten
Data Governance für KI
Sichere Datenverwaltung, Datenschutz und Qualitätssicherung für KI-Training
Dokumentation & Audit Trails
Erstellung von KI-Dokumentationen und Audit-Protokollen für Compliance
ISO 42001 Implementierung
Implementierung eines KI-Management-Systems nach ISO 42001 Standard
ISO 42001 — KI Management Systems
ISO/IEC 42001 ist die internationale Norm für Managementsysteme für künstliche Intelligenz, veröffentlicht 2023 und seit August 2026 auch als deutsche Fassung DIN EN ISO/IEC 42001:2026-08 erhältlich. Sie bietet einen systematischen Rahmen für die sichere Entwicklung, Implementierung und Nutzung von KI-Systemen.
Eine Zertifizierung ist freiwillig und ein guter Nachweis gegenüber Kunden. Sie ersetzt aber keine Pflicht aus der KI-Verordnung: ISO/IEC 42001 ist keine harmonisierte Norm. Im Amtsblatt der EU ist bisher keine harmonisierte Norm zur KI-Verordnung veröffentlicht, eine Konformitätsvermutung gibt es deshalb noch nicht.
Kernelemente von ISO 42001
- KI-spezifische Risikobewertung
- Governance und Rollen
- Datenqualität und Sicherheit
- Model Validation und Testing
- Monitoring und Audit
- Human Review und Explainability
Vorteile der ISO 42001 Zertifizierung
- Standardisierte KI-Governance
- Reduziertes Risiko von KI-Fehlentwicklungen
- Nachweis gegenüber Kunden durch externe Zertifizierung
- Gute Grundlage für die Pflichten aus dem EU AI Act (ohne Konformitätsvermutung)
- Wettbewerbsvorteil
KI-Management für Ihre Branche
Finanzdienstleistungen
KI für Kreditvergabe, Fraud Detection und Risikomanagement — mit Explainability und Bias-Mitigation
Gesundheitswesen
KI-basierte Diagnose und Therapieunterstützung mit strengen Datenschutz- und Sicherheitsanforderungen
Energie & Kritische Infrastrukturen
KI für Netzoptimierung und Anomalieerkennung mit NIS2-Compliance
Industrie & Manufacturing
KI für Qualitätskontrolle und Predictive Maintenance mit Supply-Chain-Sicherheit
KI-Management im Video erklärt
Verwandte Leistungen & Software
Bereiten Sie sich auf KI-Regulierung vor
Lassen Sie uns Ihre KI-Strategie und Governance analysieren. Wir zeigen Ihnen, wie Sie sich auf EU AI Act und ISO 42001 vorbereiten.
KI-Management Beratung