Funktion · Verschlüsselung
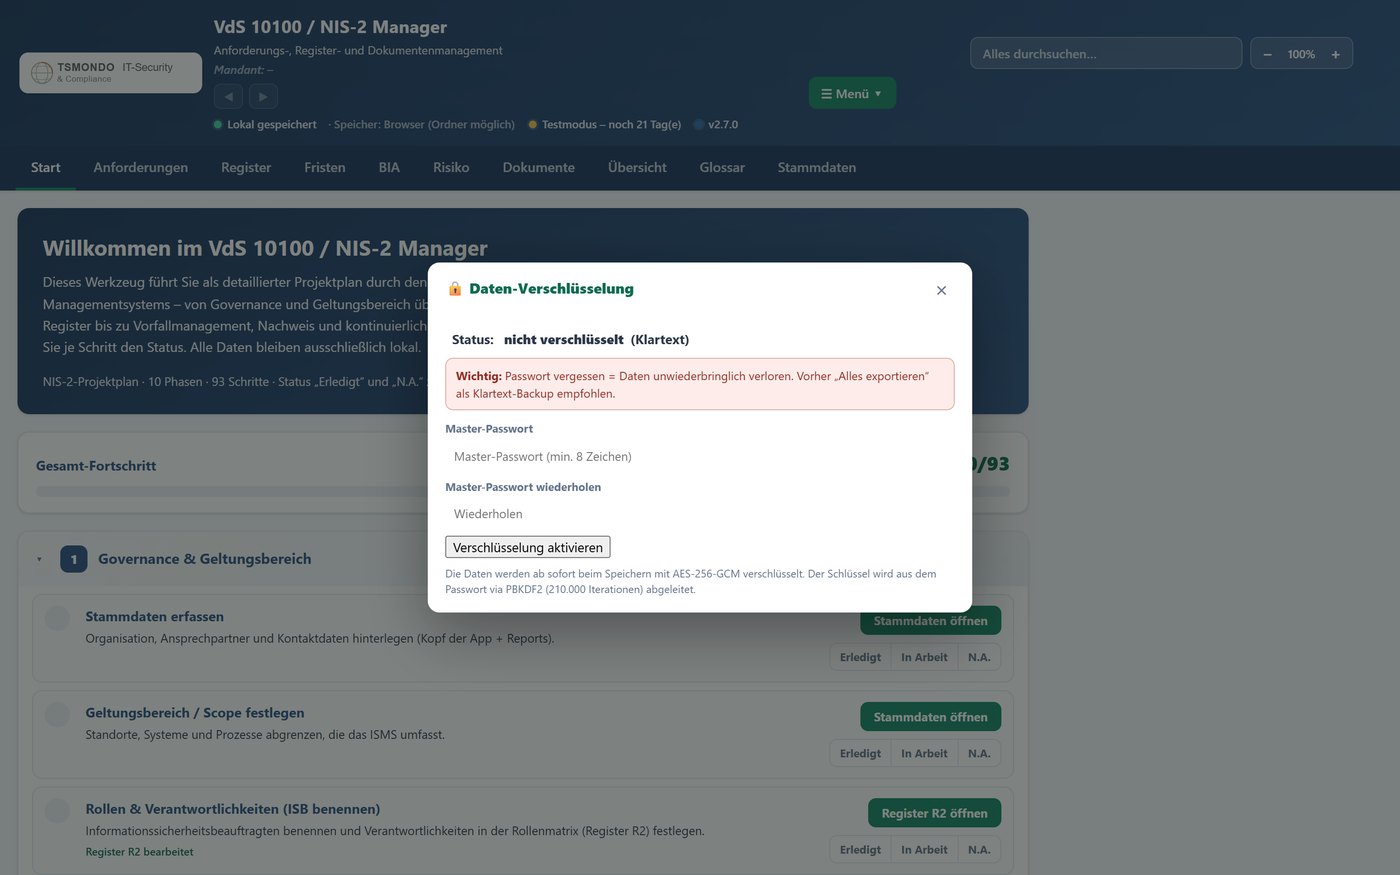
Datenverschlüsselung: AES-256-GCM für Ihre Compliance-Daten
Compliance-Daten gehören geschützt. Der NIS2 Manager verschlüsselt Ihre Inhalte auf Wunsch lokal mit AES-256-GCM, abgeleitet aus einem Master-Passwort — at rest, ohne dass je ein Schlüssel das Gerät verlässt.
Was die Verschlüsselungs-Funktion macht
Aktiviert, wird der Schlüssel per PBKDF2 (210.000 Iterationen) aus Ihrem Master-Passwort abgeleitet; die Daten liegen danach als AES-256-GCM-Envelope mit zufälligem Salt und IV vor. Beim Start entsperren Sie die App mit dem Passwort, bevor Inhalte geladen werden.
NIS-2-Relevanz
Kryptografie und Verschlüsselung sind ausdrücklich gefordert (Art. 21 Abs. 2 h). Gerade die Dokumentation Ihrer Schwachstellen sollte verschlüsselt ruhen — die Funktion setzt diese Pflicht für die Compliance-Daten selbst um.
Im NIS2 Manager
Die Verschlüsselung ist optional und nur im sicheren Kontext (Desktop) verfügbar. Wichtig: ein vergessenes Master-Passwort kann nicht wiederhergestellt werden — vorher einen Klartext-Export sichern.
Häufige Fragen
Welches Verfahren wird verwendet?
AES-256-GCM für die Daten, mit Schlüsselableitung per PBKDF2-SHA256 (210.000 Iterationen) aus dem Master-Passwort.
Was passiert, wenn ich das Passwort vergesse?
Ohne Master-Passwort sind die verschlüsselten Daten nicht wiederherstellbar. Erstellen Sie vor der Aktivierung einen Klartext-Export.