Unser ISO 27001 ISMS ist die umfassendste App auf der Plattform. Mit 93 Annex A Controls, integrierter Risikoanalyse, Statement of Applicability und über 65 vorgefertigten Dokumenten und Richtlinien bringen Sie Ihr Unternehmen strukturiert zur ISO 27001 Zertifizierung.
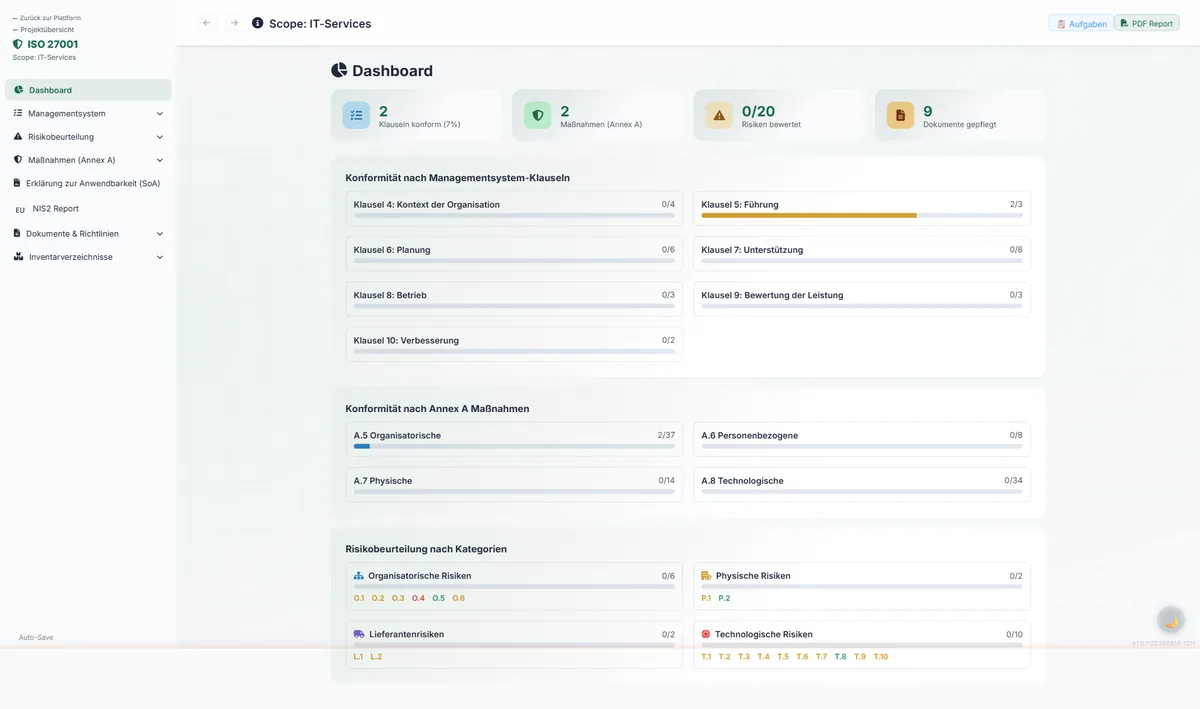
ISO 27001 ISMS Dashboard: Annex-A-Controls, Risikoanalyse und SoA auf einen Blick
Funktionen im Überblick
Alle Funktionen, die Sie für ein erfolgreiches Management System benötigen.
93 Annex A Controls
Alle Controls aus ISO 27001:2022 Anhang A mit Beschreibungen, Umsetzungsstatus und verlinkten Richtlinien. Jedes Control kann als konform, teilweise konform oder nicht konform bewertet werden.
Risikoanalyse & Risikobehandlung
Bis zu 20 Risiken mit Eintrittswahrscheinlichkeit, Auswirkung, Ist-Risiko und Ziel-Risiko. Automatische Risikomatrix-Visualisierung und Maßnahmenplanung.
Statement of Applicability (SoA)
Automatisch generierter Anwendbarkeitserklärung mit allen 93 Controls, deren Status und Begründung. Export-fähig für den Auditor.
65+ Dokumente & Richtlinien
Vorgefertigte Richtlinien wie Informationssicherheitsrichtlinie, Backup-Richtlinie, Passwort-Richtlinie, Homeoffice-Richtlinie und mehr. Mit integriertem WYSIWYG-Editor (Quill.js) bearbeitbar.
NIS2 Compliance Report
Automatische Zuordnung der ISO 27001 Controls zu den NIS2-Anforderungen. Zeigt den Erfüllungsgrad der NIS2-Richtlinie basierend auf dem ISMS-Status.
Mandantenfähig & Projektbasiert
Verwalten Sie mehrere Mandanten (Kunden, Standorte) mit jeweils eigenen Projekten. Ideal für Berater und MSSPs.
Warum die TSMONDO Plattform?
Deutsche Server
IONOS Rechenzentren in Deutschland. ISO 27001 zertifiziert, DSGVO-konform.
Mandantenfähig
Verwalten Sie mehrere Kunden, Standorte oder Abteilungen in einer Plattform.
Mobile optimiert
Responsive Design — funktioniert auf Desktop, Tablet und Smartphone.
Backup & Versionen
Automatische Backups und Versionierung. Bis zu 20 Versionen, 7 Tage Historie.
Was ist ein ISMS nach ISO 27001?
Ein Informationssicherheits-Managementsystem (ISMS) nach ISO 27001 ist der international anerkannte Standard für den systematischen Schutz von Unternehmensinformationen. Die Norm definiert Anforderungen an die Einrichtung, Umsetzung, Aufrechterhaltung und kontinuierliche Verbesserung eines ISMS und zielt darauf ab, die Vertraulichkeit, Integrität und Verfügbarkeit aller geschäftskritischen Informationen dauerhaft sicherzustellen.
ISO 27001:2022 – Die aktuelle Norm
Die aktuelle Version ISO/IEC 27001:2022 umfasst 93 Controls im Anhang A, aufgeteilt in vier Kategorien: organisatorische Maßnahmen (37 Controls), personenbezogene Maßnahmen (8 Controls), physische Maßnahmen (14 Controls) und technologische Maßnahmen (34 Controls). Jedes Unternehmen muss auf Basis einer strukturierten Risikoanalyse bestimmen, welche Controls auf die eigene Organisation zutreffen, und dies im Statement of Applicability (SoA) dokumentieren.
Der Weg zur ISO 27001 Zertifizierung
Die Zertifizierung nach ISO 27001 gliedert sich in mehrere Phasen: Gap-Analyse des Ist-Zustands, Aufbau des ISMS mit Richtlinien und Prozessen, interne Audits sowie das Zertifizierungsaudit durch eine akkreditierte Stelle. Unsere ISMS-Software begleitet diesen Prozess von Anfang an: Mit über 65 vorgefertigten Richtlinien und Dokumenten – von der Informationssicherheitsrichtlinie über die Backup-Richtlinie bis zur Homeoffice-Regelung – reduzieren Sie den Dokumentationsaufwand erheblich.
ISMS und NIS2 – Synergie nutzen
Ein ISO 27001 ISMS bietet optimale Synergie mit der NIS2-Richtlinie: Die meisten NIS2-Anforderungen lassen sich direkt auf ISO 27001 Controls mappen. Unsere Software erstellt automatisch einen NIS2-Compliance-Report auf Basis Ihres ISMS-Status – so erfüllen Sie gleichzeitig beide Compliance-Anforderungen ohne doppelten Aufwand. Das spart Zeit und reduziert die Kosten für externe Beratungsleistungen.
Risikoanalyse mit System
Die integrierte Risikoanalyse ermöglicht die strukturierte Bewertung von bis zu 20 Risiken mit Eintrittswahrscheinlichkeit, Schadensausmaß und automatischer Risikomatrix-Visualisierung. Risikobehandlungsmaßnahmen werden direkt mit den betroffenen Annex-A-Controls verknüpft. So entsteht eine lückenlose Nachvollziehbarkeit vom Risiko bis zur Maßnahme – genau das, was Auditoren und Zertifizierungsstellen erwarten.
Häufige Fragen
Was kostet die ISO 27001 ISMS Software?+
Die ISO 27001 ISMS Software kostet je nach Unternehmensgröße zwischen 99 € und 499 € pro Monat und ist monatlich kündbar. Es gibt keine Mindestlaufzeit oder versteckte Kosten.
Kann ich die Software testen?+
Ja, kontaktieren Sie uns für einen kostenlosen Demo-Zugang zur Plattform. Wir zeigen Ihnen alle Funktionen in einer persönlichen Vorstellung.
Ist die Software mandantenfähig?+
Ja, alle unsere Apps sind mandantenfähig. Sie können mehrere Mandanten (Kunden, Standorte, Tochtergesellschaften) mit jeweils eigenen Projekten verwalten.
Welche Daten werden gespeichert?+
Alle Daten werden auf deutschen IONOS-Servern in ISO 27001-zertifizierten Rechenzentren gespeichert. Die Datenverarbeitung erfolgt DSGVO-konform.
Passende Beratungsleistungen
Jetzt starten mit der ISO 27001 ISMS Software
Ab 99 € für kleine Teams bis 499 € für Großunternehmen
Monatlich kündbar · Keine Einrichtungsgebühr · Sofort einsatzbereit
Alle Preise zzgl. gesetzl. MwSt.
🛡️Sicherheit & DevSecOps
Ihre Daten verdienen höchsten Schutz. Deshalb entwickeln wir nach dem DevSecOps-Prinzip — Sicherheit ist kein Nachgedanke, sondern Teil jeder Code-Zeile.
Automatische Code- und Dependency-Analyse bei jedem Commit mit Snyk.
Externer Security-Scan mit 100+ Tests auf OWASP, Header, TLS und mehr.
TLS 1.3, verschlüsselte Datenbank, sichere API-Kommunikation.
Hosting bei IONOS in Deutschland. DSGVO-konform. Ihre Daten bleiben hier.
Was kostet ein ISMS für KMU?
Die Gesamtkosten eines ISMS für KMU teilen sich in drei Blöcke auf:
- Aufbau (einmalig): 8.000 € bis 40.000 € — abhängig von Scope, Anzahl Standorte und gewünschtem Detailgrad. Beinhaltet Risikoanalyse, Statement of Applicability, Dokumentation, internes Audit und Management-Review.
- Software (laufend): 99 € bis 499 € pro Monat für die TSMONDO-ISMS-Plattform (Risiken, Maßnahmen, Dokumente, Audit-Trail, Reporting für Geschäftsführung).
- Betrieb und externe Begleitung (laufend): 1.500 € bis 4.000 € pro Jahr für interne Audits, Risiko-Reviews und Vorbereitung der Überwachungsaudits.
Was kostet die ISO-27001-Zertifizierung zusätzlich?
Die externe Zertifizierungsstelle (TÜV, DEKRA, DQS u.a.) berechnet für ein typisches KMU mit 20 bis 100 Mitarbeitenden etwa 6.000 € bis 18.000 € über drei Jahre (Voraudit, Stage-1-Audit, Stage-2-Audit, jährliche Überwachungsaudits). Hinzu kommen interne Aufwände von vier bis acht Personentagen pro Jahr.
Förderungen für ISMS und ISO 27001 in NRW
Förderprogramme wie go-digital (BMWK) und Mittelstand.innovativ NRW übernehmen je nach Unternehmensgröße zwischen 30 % und 80 % der Beratungskosten. Wir prüfen die Förder-Eignung im Erstgespräch und unterstützen beim Antrag.
Kostenfreies Erstgespräch zu ISMS-Kosten und Förderung buchen
Verwandte Software & Ratgeber
Vertrauen & Nachweise
Sicherheit, Herkunft und Datenhoheit – dokumentiert, prüfbar, nachlesbar.
Vorbereitet auf den EU Cyber Resilience Act. SBOM, Vulnerability-Handling und Meldeprozess dokumentiert.
Keine Cloud, kein Server, keine Telemetrie. Ihre Daten verlassen Ihren Rechner nicht.
Entwickelt und gepflegt in Münster. Deutscher Support, deutsche Rechnungsstellung.
27001
Anforderungen orientieren sich an ISO/IEC 27001. (Produkt-Zertifizierung nicht enthalten.)
Persönliche Qualifikationen · Thorsten Schmitz-Hübsch
TÜV-Qualifikation
Zertifikats-ID wird ergänzt
Ausstellung: PTC IT
TSMONDO UG
Details in security.txt · Reporting an security@tsmondo.de